Sintesi riepilogativa delle campagne malevole nella settimana del 24 – 30 ottobre
riepilogo
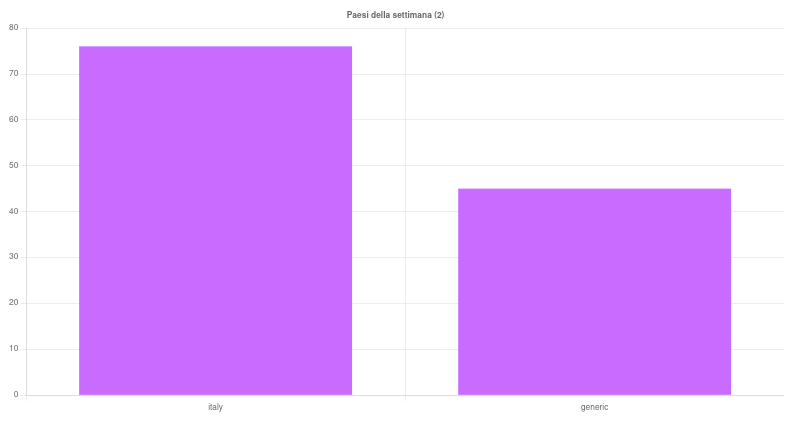
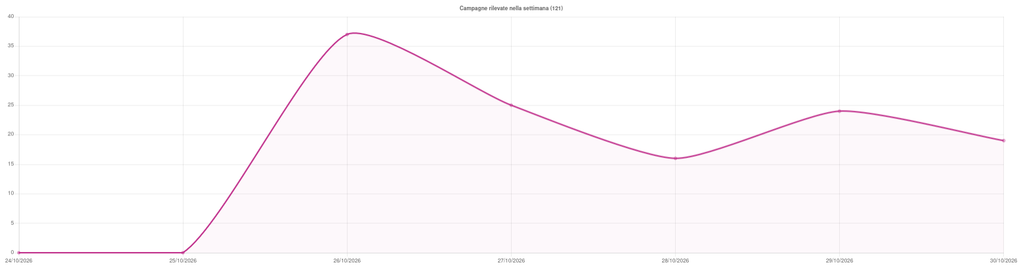
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 121 campagne malevole, di cui 76 con obiettivi italiani e 45 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 965 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
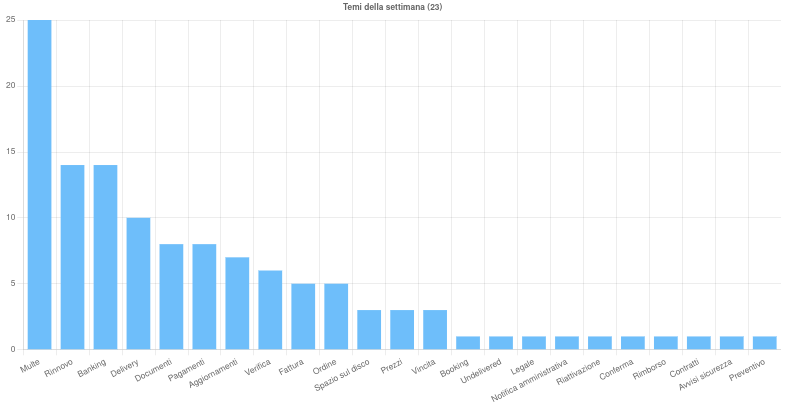
Sono 23 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Multe – Argomento usato in 25 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate. Brand sfruttati: PagoPA (14), SEND (9), ACI (2).
- Banking – Argomento usato in 14 campagne: 10 di phishing italiane e 4 di malware generiche, rivolte principalmente a clienti di istituti bancari. Brand sfruttati: ING (4), Fineco (2), Intesa Sanpaolo (2), Nexi (2). Malware veicolati: GhostBat (1), Mirax (1), MrRobot (1), Remcos (1).
- Rinnovo – Argomento usato in 14 campagne: 12 di phishing italiane e 2 di phishing generiche. Brand sfruttati: Aruba (6), McAfee (2), Ministero Salute (2), KeliWeb (1), Ministero Interno (1), Register (1).
- Delivery – Argomento usato in 10 campagne: 7 di phishing italiane, 2 di phishing generiche e 1 di malware generica, che simulano avvisi di spedizioni e consegne. Brand sfruttati: GLS (5), DHL (2), BRT (1), InPost (1). Malware veicolati: XWorm (1).
- Documenti – Argomento usato in 8 campagne: 1 di phishing italiana, 5 di phishing generiche e 2 di malware generiche. Brand sfruttati: Adobe (2), cPanel (1), DocuSign (1), Microsoft (1), Webmail (1). Malware veicolati: Remcos (1), XWorm (1).
- Pagamenti – Argomento usato in 8 campagne: 3 di phishing italiane, 2 di phishing generiche e 3 di malware generiche. Brand sfruttati: Agenzia Entrate (2), Amazon (1), Fineco (1), Norton (1). Malware veicolati: Guloader (1), Remcos (1), SnakeKeylogger (1).
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Phishing PagoPA: nuove campagne a tema “multe” tramite PEC compromesse
Campagne fraudolente diffuse tramite caselle PEC compromesse che inviano false richieste di pagamento per multe del Codice della Strada (a nome di PagoPA). Sfruttano un finto portale con un meccanismo di controllo da remoto in tempo reale per guidare la vittima e sottrarre dati personali e bancari. Maggiori dettagli nell’avviso - Monitoraggio PHP2Shell: aggiornamenti e ricognizione sulle URL vulnerabili
Da una nuova ricognizione del CERT-AGID su oltre 22.000 URL dell’Indice della Pubblica Amministrazione (IPA), 168 delle 650 URL inizialmente segnalate come potenzialmente vulnerabili (il 25,8%) risultano ora con una versione PHP aggiornata. Restano tuttavia necessari controlli approfonditi sui sistemi. Maggiori dettagli nell’approfondimento.
Malware della settimana
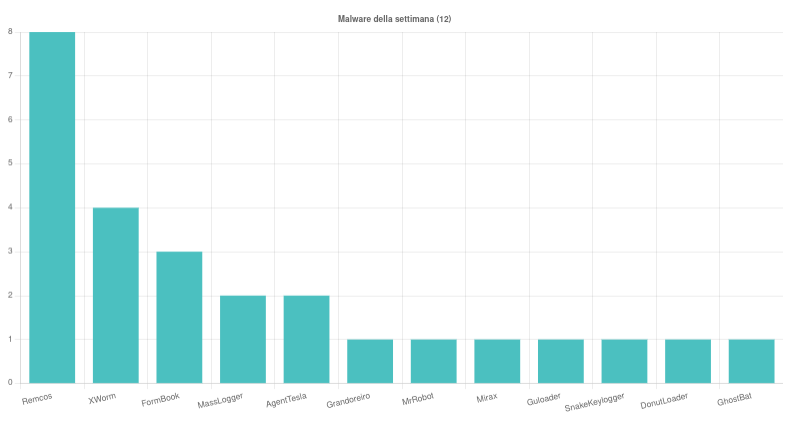
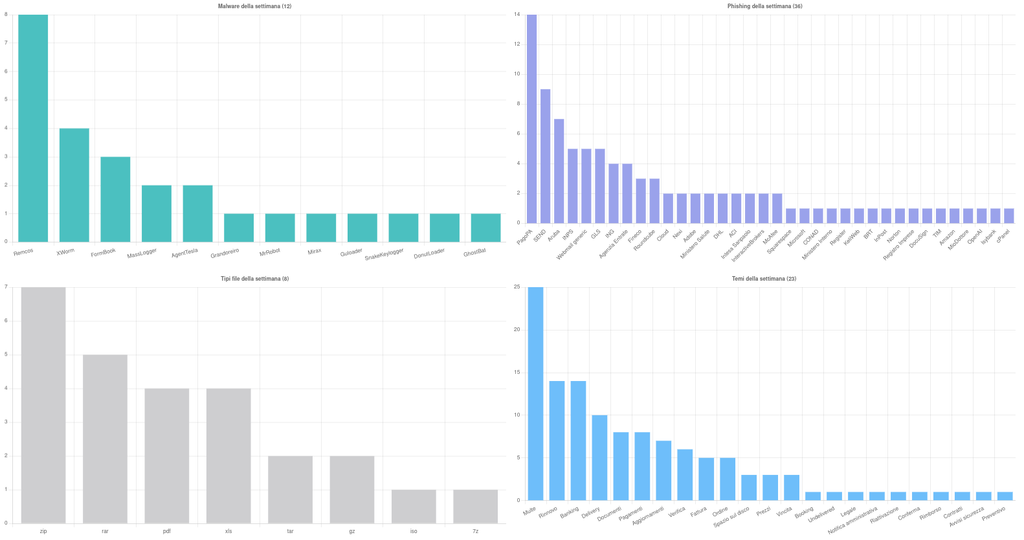
Sono state individuate, nell’arco della settimana, 12 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- Remcos – Rilevate otto campagne generiche a tema “Fattura”, “Ordine”, “Banking”, “Documenti”, “Pagamenti” e “Prezzi”, veicolate per mezzo di allegati RAR, XLS, ZIP, GZ e ISO.
- XWorm – Rilevate una campagna italiana a tema “Booking” e tre campagne generiche a tema “Delivery”, “Documenti” e “Fattura”, veicolate per mezzo di allegati GZ, PDF, RAR e XLS.
- FormBook – Rilevate una campagna italiana a tema “Ordine” e due campagne generiche a tema “Aggiornamenti” e “Prezzi”, veicolate per mezzo di allegati ZIP e 7Z.
- AgentTesla – Rilevate due campagne generiche a tema “Contratti” e “Ordine”, veicolate per mezzo di allegati TAR e ZIP.
- MassLogger – Rilevate due campagne generiche a tema “Ordine” e “Preventivo”, veicolate per mezzo di allegati RAR e TAR.
- DonutLoader – Rilevata una campagna generica a tema “Prezzi”, veicolata per mezzo di allegato XLS.
- Rilevate infine altre campagne di GhostBat, Grandoreiro, Guloader, Mirax, MrRobot e SnakeKeylogger che hanno sfruttato i temi “Banking”, “Pagamenti” e “Legale”.
Phishing della settimana
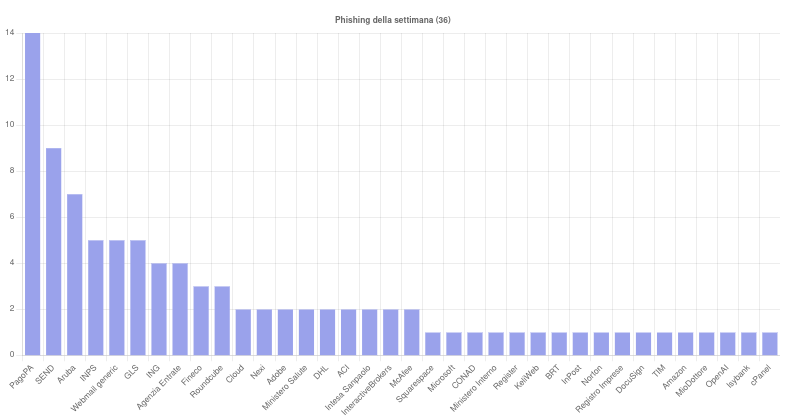
Sono 36 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema PagoPA, SEND, Aruba, GLS, INPS e Webmail.
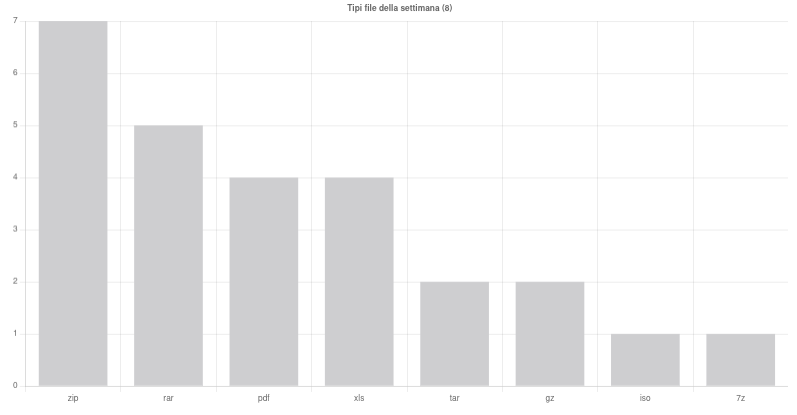
Formati di file principalmente utilizzati per veicolare i malware
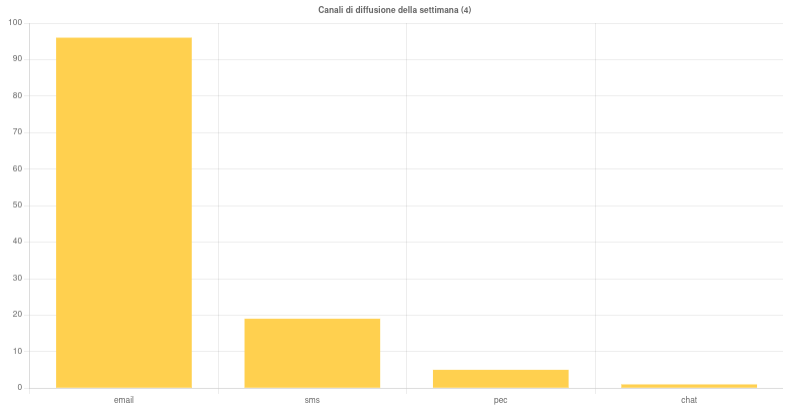
Canali di diffusione
Campagne mirate e generiche