Sintesi riepilogativa delle campagne malevole nella settimana del 19 – 25 settembre
riepilogo
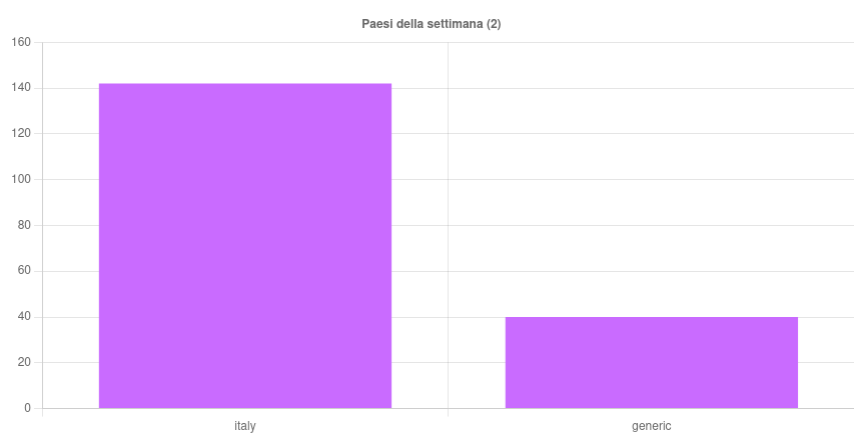
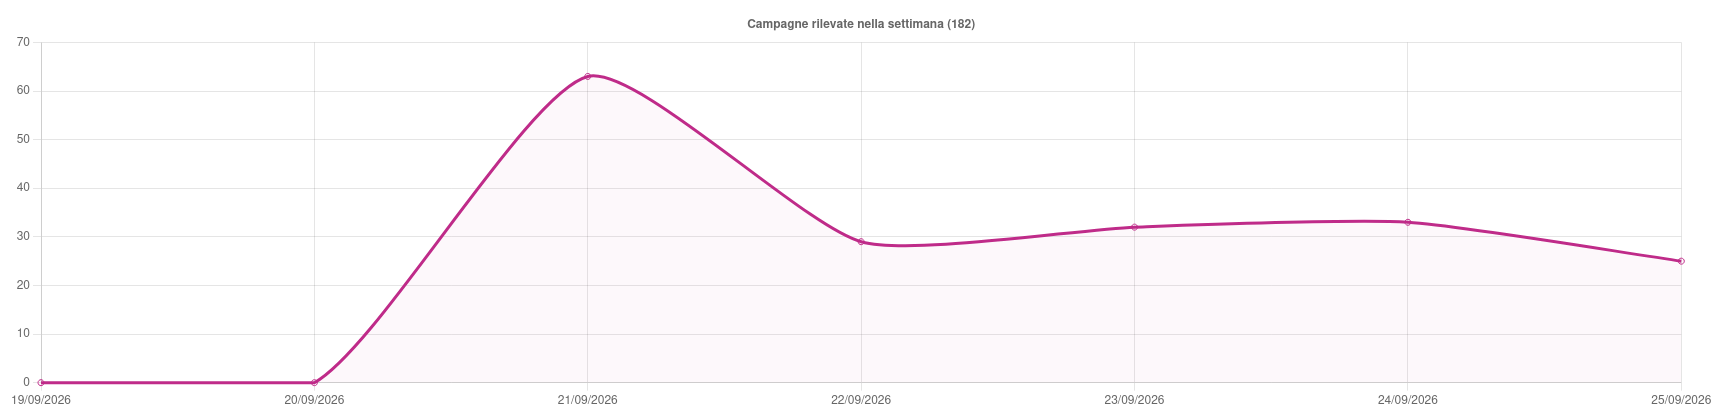
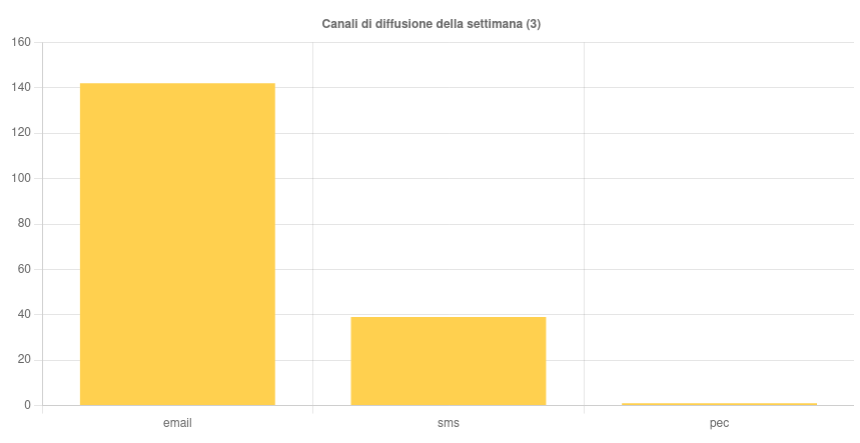
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 182 campagne malevole, di cui 142 con obiettivi italiani e 40 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1411 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
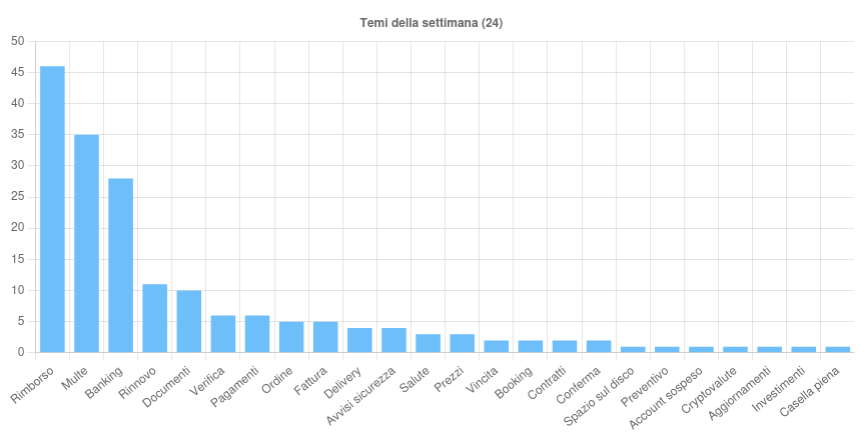
Sono 24 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Rimborso – Argomento sfruttato in 46 campagne di phishing italiane ai danni dell’Agenzia delle Entrate.
- Multe – Tema utilizzato in 35 campagne di phishing italiane, tutte veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND e PagoPA.
- Banking – Argomento impiegato in 20 campagne di phishing italiane rivolte a clienti di servizi bancari e di pagamento, come Findomestic, ING, Inbank, Intesa Sanpaolo, Klarna, Nexi e PayPal. Usato inoltre per veicolare i malware BingoMod, PureLogs Stealer, RemControl, Remcos e XWorm.
- Rinnovo – Tema usato in 11 campagne di phishing, di cui solo una generica, ai danni di Aruba, KeliWeb, Netflix, Register, Serverplan, Squarespace e Tophost.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Il CERT-AGID ha avuto evidenza di una nuova campagna che sfrutta caselle PEC compromesse per distribuire il malware MintsLoader ad altri indirizzi di posta elettronica certificata. Gli attaccanti fanno anche uso di tecniche di Domain Generation Algorithm (DGA). I dettagli nella news.
- Individuato un phishing che utilizza nome, logo e grafiche dell’ACI per indurre le vittime a pagare una falsa morosità relativa al bollo auto. Il sito malevolo richiede codice fiscale, targa del veicolo, dati anagrafici, recapiti, indirizzo di residenza e informazioni complete della carta di pagamento elettronico.
- Il CERT-AGID ha analizzato una campagna malevola che sfrutta il nome del Servizio Sanitario Nazionale per distribuire malware sia su dispositivi Android sia su sistemi Windows. La falsa pagina verifica lo User-Agent dell’utente e consegna il malware specifico per il dispositivo utilizzato. Ulteriori dettagli nella news dedicata.
Malware della settimana
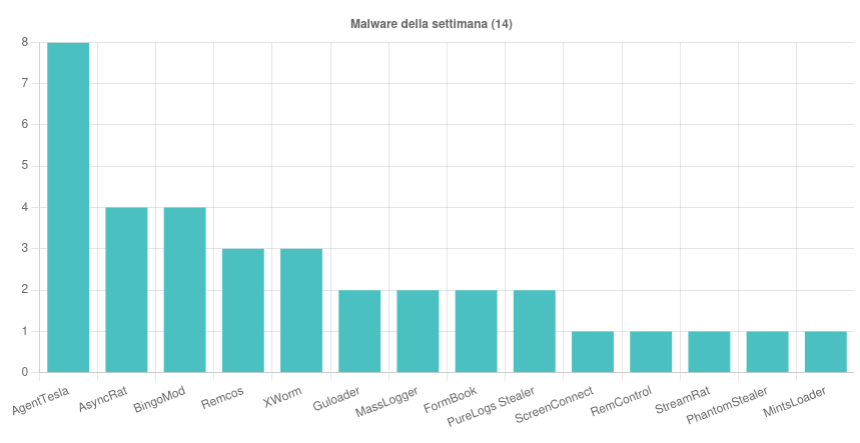
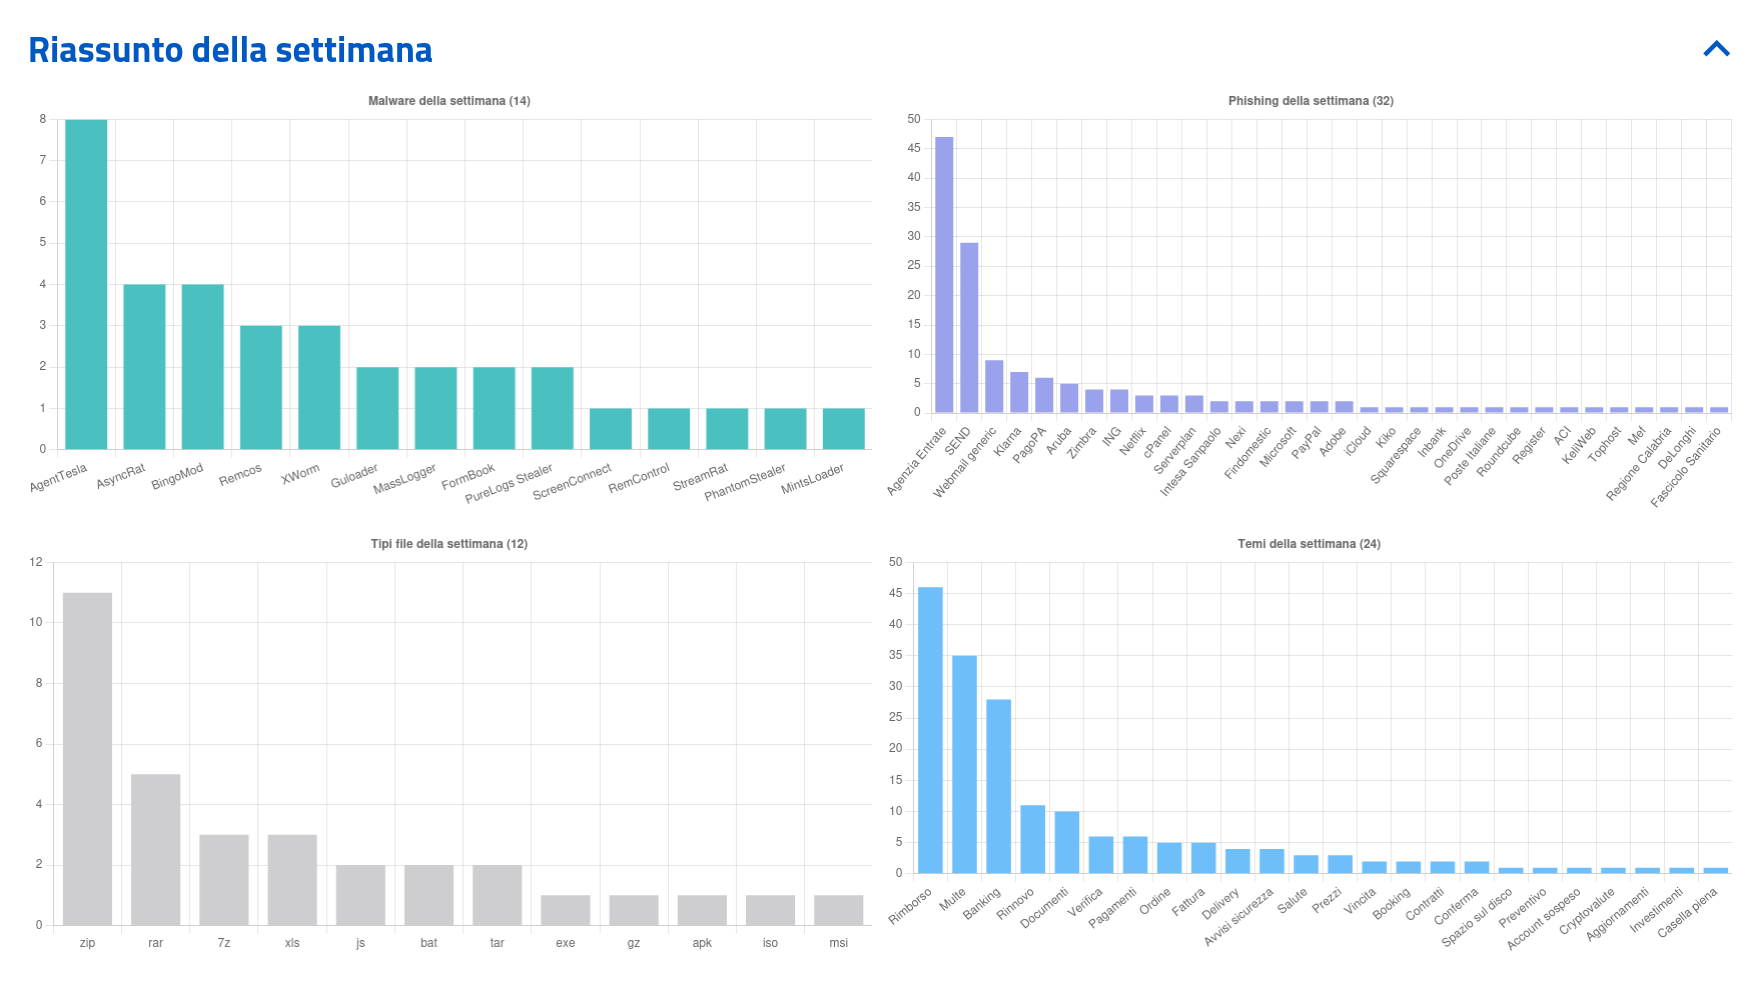
Sono state individuate, nell’arco della settimana, 14 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- AgentTesla – Rilevate una campagna italiana a tema “Documenti” e sette campagne generiche “Prezzi”, “Contratti”, “Delivery”, “Booking”, “Pagamenti”, “Documenti” e “Fattura” che hanno utilizzato file GZ, JS, RAR, ZIP e MSI.
- AsyncRat – Scoperte una campagna italiana “Ordine” e tre campagne generiche ad argomento “Ordine” e “Prezzi” diffuse tramite archivi RAR e 7Z.
- BingoMod – Osservate due campagne italiane e una generica a tema “Banking”, distribuite via SMS con link al download dell’APK malevolo.
- Remcos – Individuate tre campagne generiche “Delivery” e “Banking” che hanno sfruttato file TAR, XLS e ZIP.
- XWorm – Rilevate una campagna italiana e due generiche a tema “Booking” e “Banking” veicolate tramite ZIP e ISO.
- FormBook – Scoperte due campagne generiche “Documenti” e “Fattura” diffuse tramite archivi ZIP e TAR.
- Guloader – Osservate una campagna italiana “Pagamenti” e una campagna generica “Ordine”. Entrambe hanno sfruttato file XLS.
- MassLogger – Individuate una campagna italiana “Pagamenti” e una campagna generica “Ordine”, diffuse via ZIP, RAR e script JS.
- PureLogs Stealer – Rilevate due campagne generiche ad argomento “Prezzi” e “Banking” che hanno utilizzato archivi RAR.
- MintsLoader – Scoperta una campagna italiana a tema “Fattura” veicolata via PEC con allegato ZIP.
- Individuati infine i malware PhantomStealer, RemControl, ScreenConnect, StreamRat veicolati tramite campagne sia italiane che generiche.
Phishing della settimana
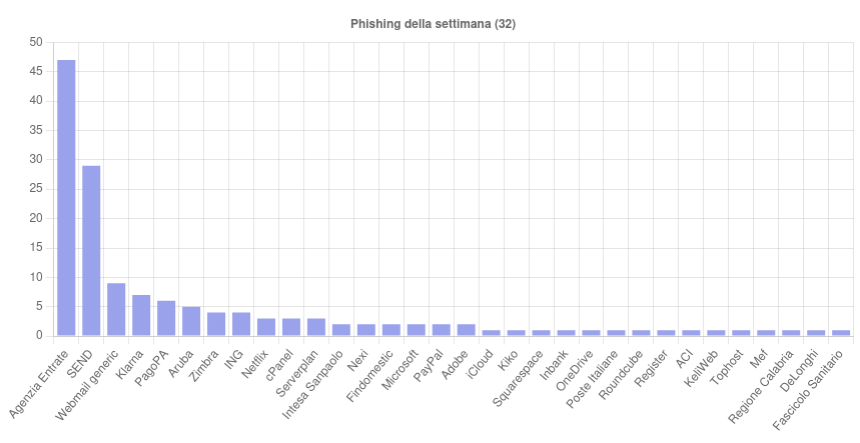
Sono 32 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Agenzia delle Entrate e SEND.
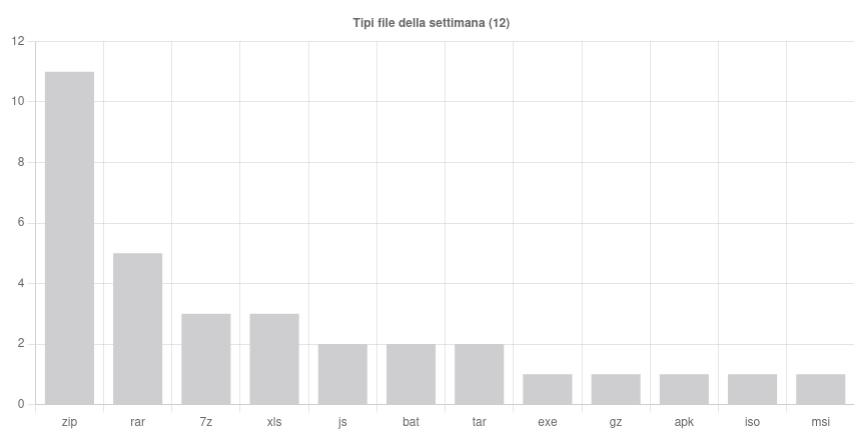
Formati di file principalmente utilizzati per veicolare i malware
Canali di diffusione
Campagne mirate e generiche