


In corso un phishing a tema “bollo auto” ai danni di ACI
ACI bollo phishing
Il CERT-AGID ha rilevato una nuova campagna di phishing che sfrutta indebitamente il nome, il logo e le grafiche dell’Automobile Club d’Italia (ACI) per indurre le vittime a saldare una presunta morosità relativa al bollo auto.
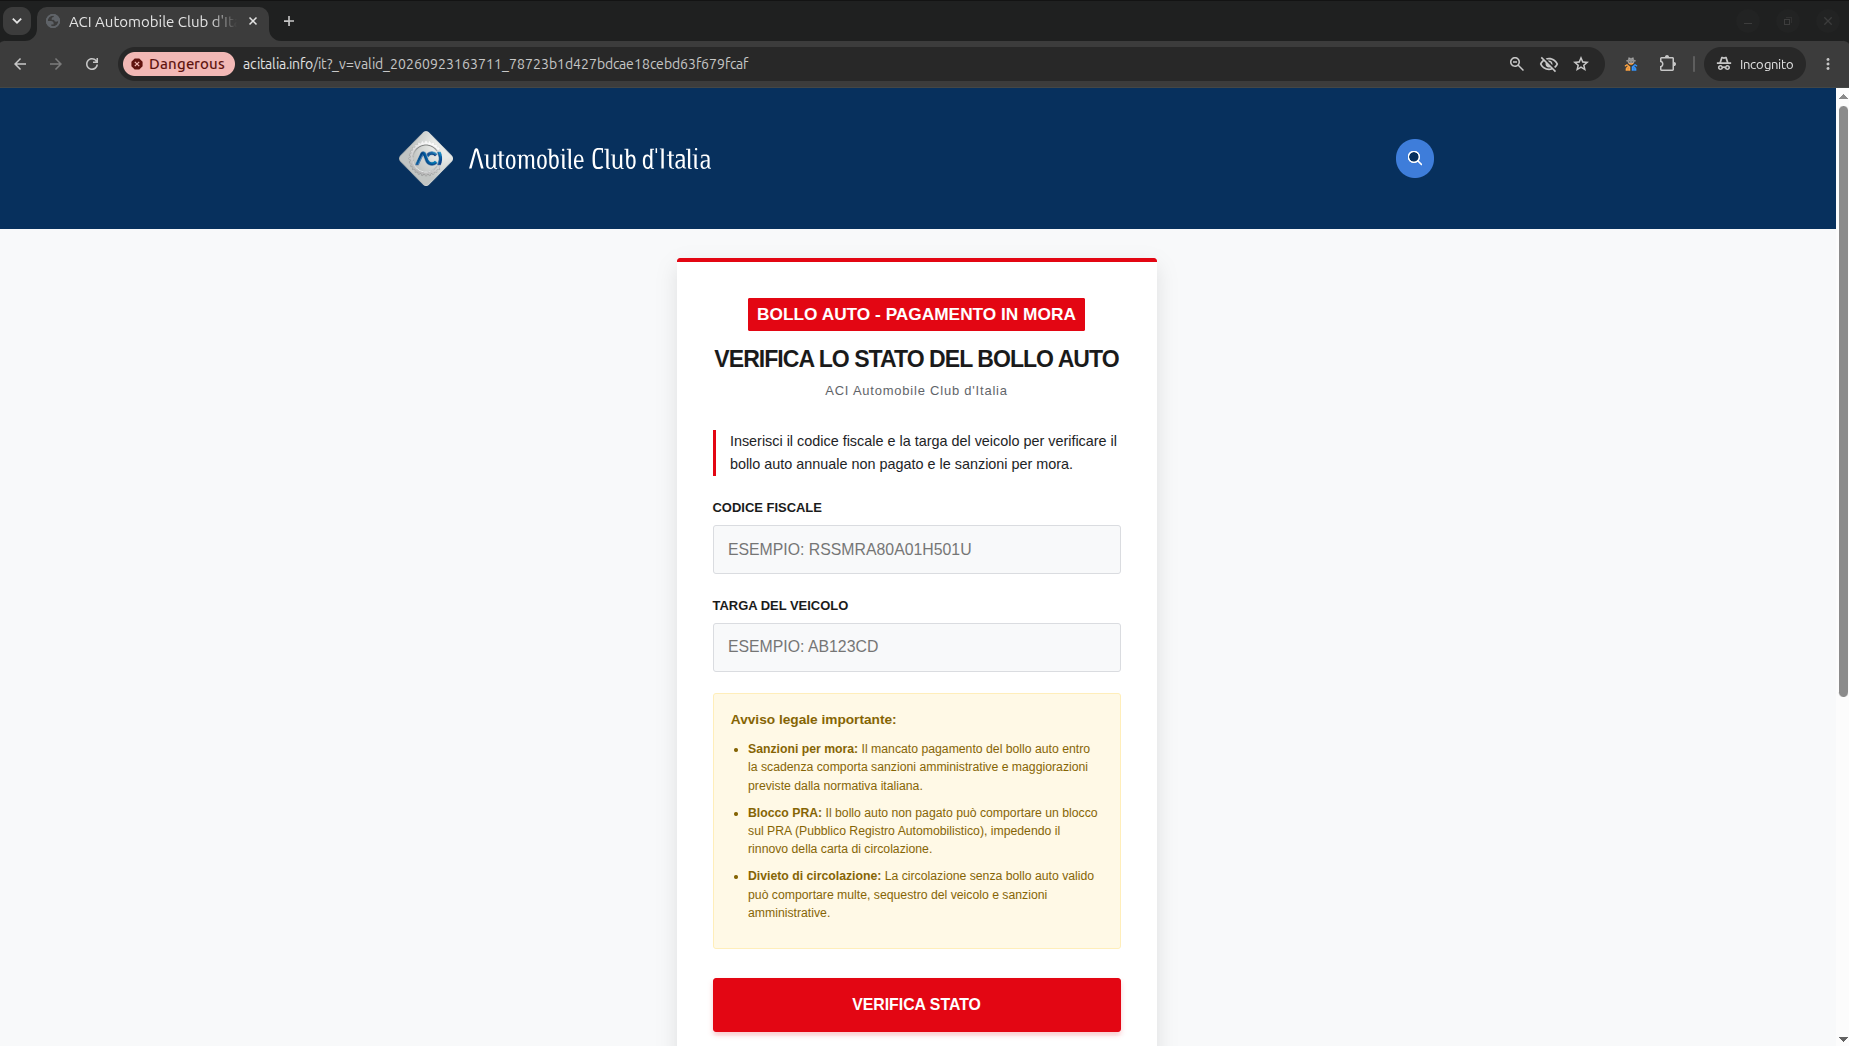
Il sito fraudolento è ospitato sui domini acitalia[.]info e acitalia[.]click, estranei ai canali istituzionali dell’ACI. Il portale riproduce una veste grafica riconducibile all’ente e prospetta l’esistenza di un bollo auto annuale non pagato entro la scadenza, con conseguenti sanzioni amministrative e maggiorazioni per mora.
Dettagli della campagna
La prima pagina richiede alla vittima l’inserimento del codice fiscale e della targa del veicolo, con il pretesto di verificare lo stato del pagamento del bollo auto. Il messaggio fa leva sulle possibili conseguenze del mancato pagamento, quali sanzioni, fermo amministrativo e limitazioni alla circolazione.
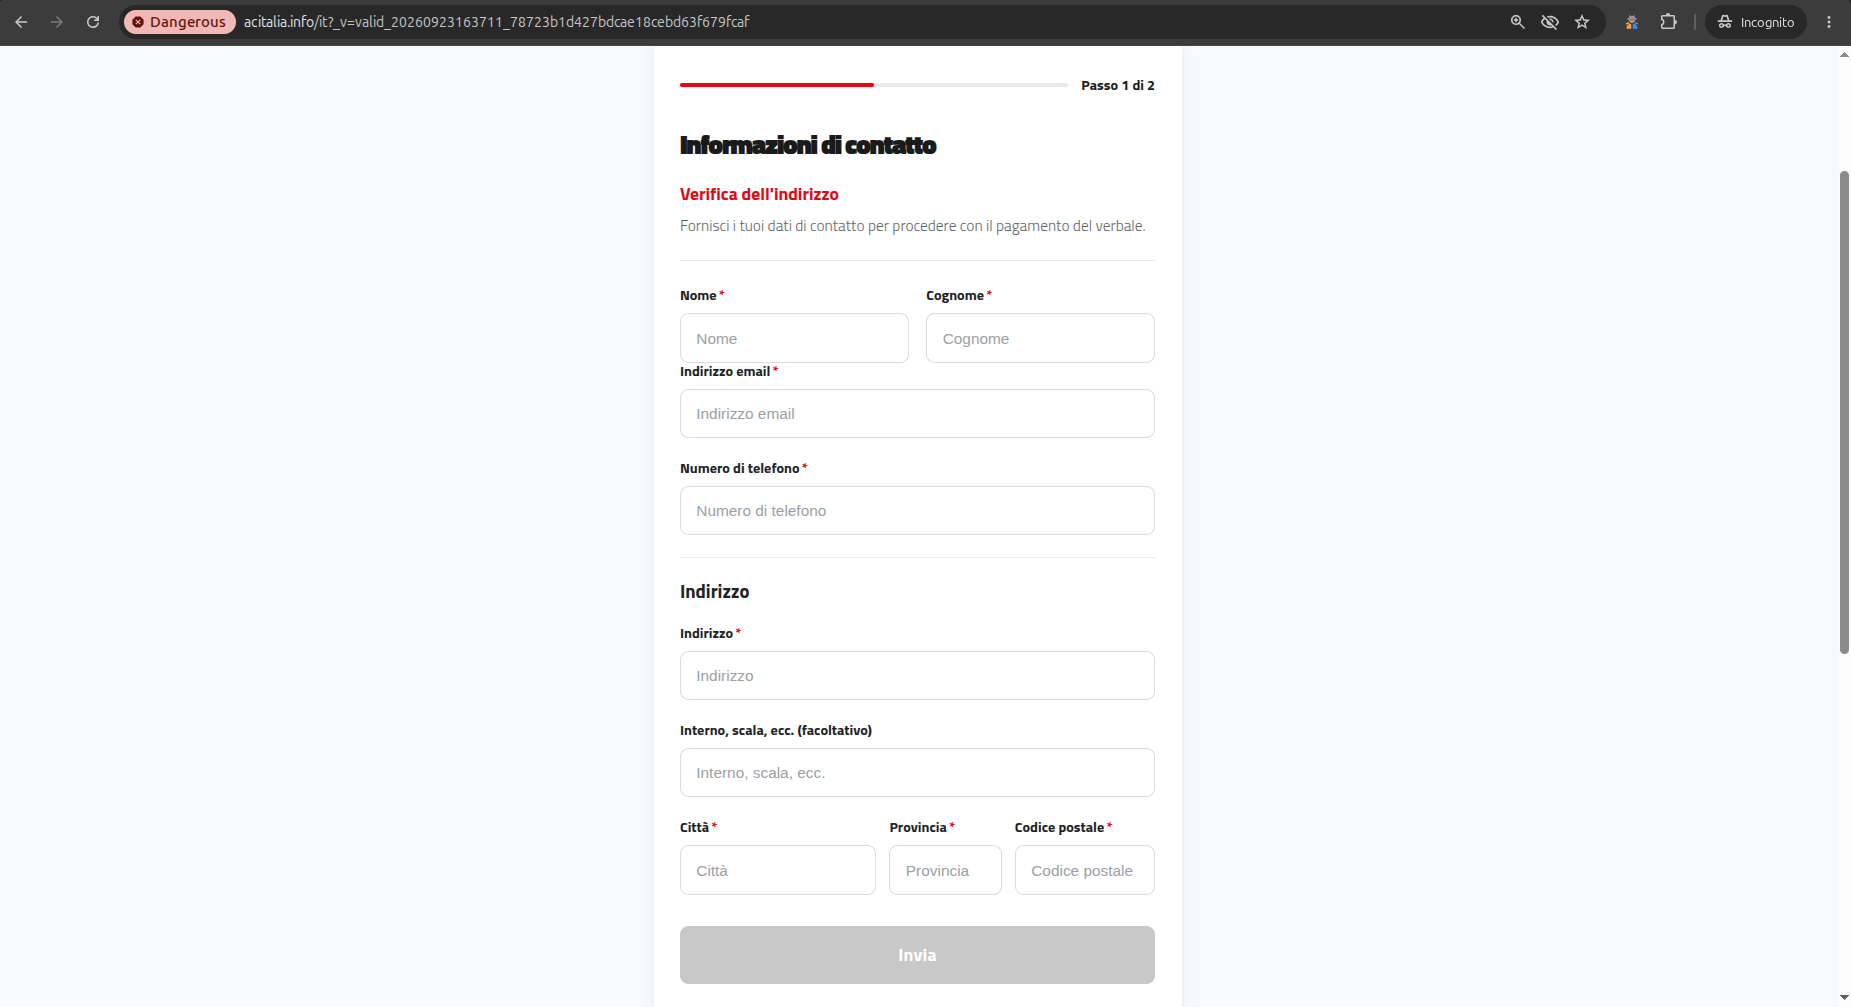
Dopo l’inserimento dei dati richiesti, il sito mostra una pagina dedicata alle “Informazioni di contatto”, nella quale vengono raccolti nome, cognome, indirizzo email, numero di telefono e indirizzo di residenza completo di città, provincia e codice postale.
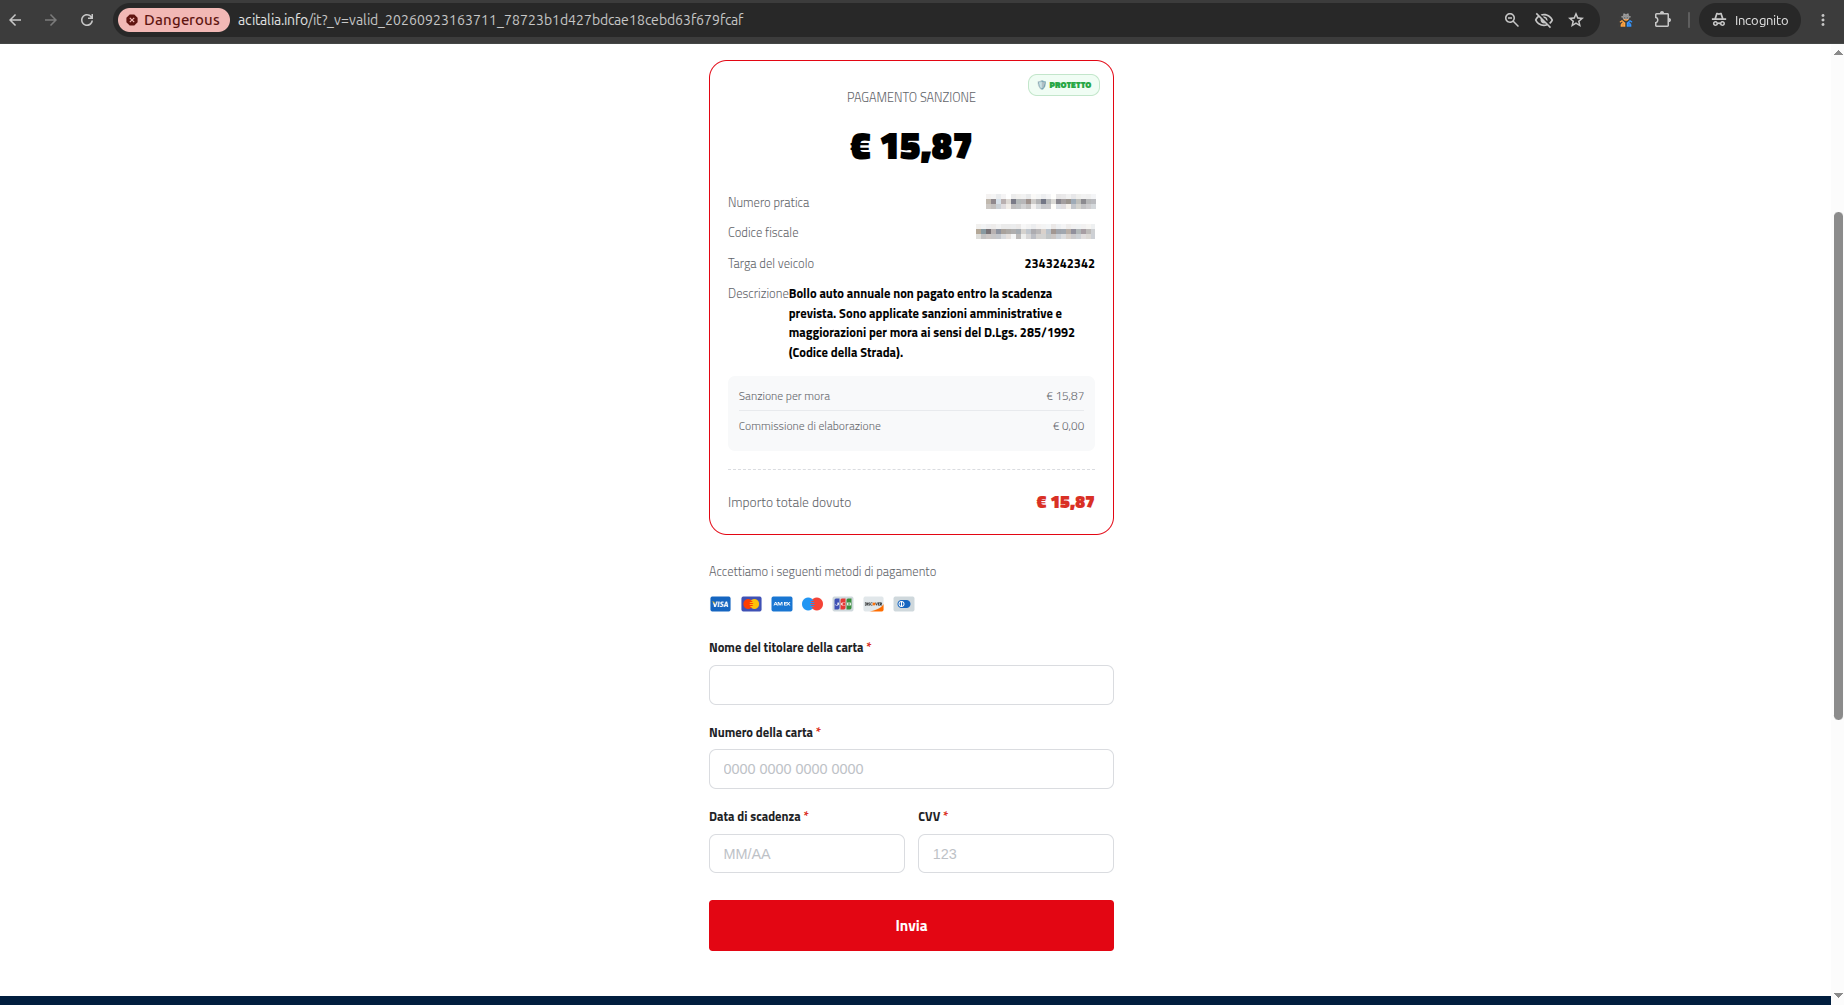
Nell’ultima fase viene simulata una schermata di pagamento della sanzione, pari a € 15,87. La pagina riporta codice fiscale e targa precedentemente inseriti e richiede i dati completi della carta di pagamento: nome dell’intestatario, numero della carta, data di scadenza e CVV.
Azioni di contrasto e raccomandazioni
L’ACI mette a disposizione il servizio ufficiale per il pagamento del bollo esclusivamente tramite i sistemi di autenticazione della Pubblica Amministrazione, come SPID o CIE. Di conseguenza, la richiesta di dati personali o bancari su un sito raggiunto tramite comunicazioni inattese, e senza aver prima effettuato il login con la propria identità digitale, deve essere considerata un possibile segnale di frode.
Il CERT-AGID ha richiesto la dismissione dei domini individuati e ha informato l’ente coinvolto. Gli indicatori relativi alla campagna sono stati condivisi con le organizzazioni accreditate al flusso IoC.
Indicatori di Compromissione
Al fine di rendere pubblici i dettagli della campagna odierna si riportano di seguito gli IoC rilevati:
Link: Download IoC