Sintesi riepilogativa delle campagne malevole nella settimana del 31 ottobre – 6 novembre
riepilogo
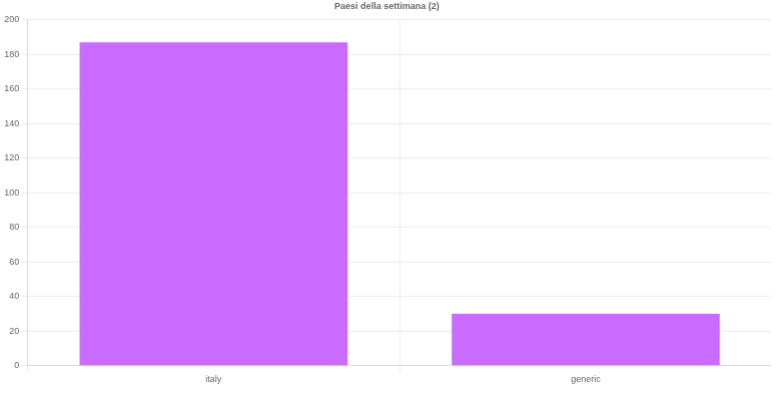
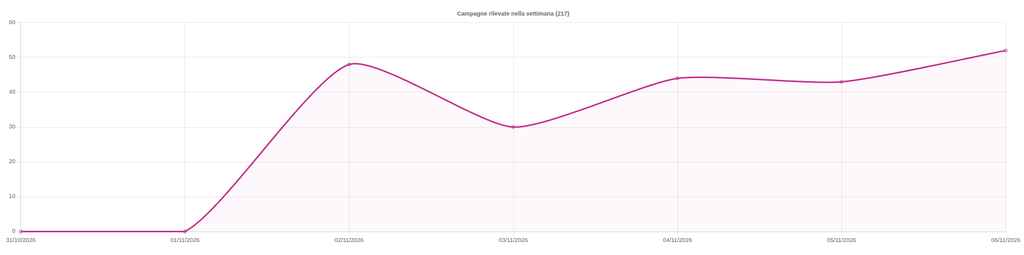
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 217 campagne malevole, di cui 187 con obiettivi italiani e 30 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1097 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
I temi più rilevanti della settimana
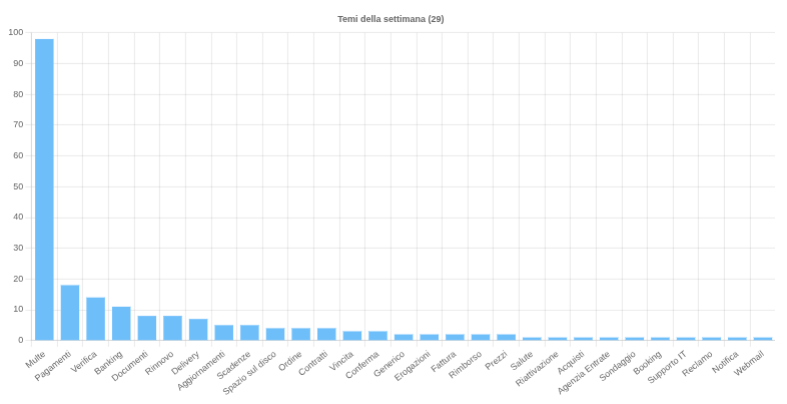
Sono 30 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Multe – Argomento usato in 98 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate. Brand sfruttati: SEND (87), PagoPA (8), ACI (2), Telepass (1).
- Pagamenti – Argomento usato in 18 campagne: 14 di phishing italiane, 1 di phishing generica e 3 di malware generiche. Brand sfruttati: PagoPA (7), SEND (2), Autostrade (1), DHL (1), Host.it (1), INPS (1), più 2 altre. Malware veicolati: LXBaserat (1), PureLogs Stealer (1), Remcos (1).
- Verifica – Argomento usato in 14 campagne di phishing italiane. Brand sfruttati: INPS (7), Tessera Sanitaria (4), Meta (1), PayPal (1), Webmail (1).
- Banking – Argomento usato in 11 campagne: 6 di phishing italiane, 2 di malware italiane e 3 di malware generiche, rivolte principalmente a clienti di istituti bancari. Brand sfruttati: ING (2), BNL (1), Fineco (1), Inbank (1), Intesa Sanpaolo (1). Malware veicolati: AgentTesla (2), Remcos (2), Mirax (1).
- Documenti – Argomento usato in 8 campagne: 4 di phishing italiane, 2 di malware italiane e 2 di malware generiche. Brand sfruttati: Webmail (2), Agenzia Entrate (1), Roundcube (1). Malware veicolati: AsyncRat (1), PapRAT (1), Remcos (1).
- Rinnovo – Argomento usato in 8 campagne di phishing italiane. Brand sfruttati: Ministero Salute (4), Web Empresa (3), moviement (1).
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Rilasciata una ricerca del CERT-AGID sulla sicurezza dei modelli open-weight, che dimostra la fattibilità di inserire backdoor nei pesi tramite fine-tuning. Il comportamento anomalo rimane inattivo durante le verifiche iniziali e si attiva solo in un secondo momento con l’introduzione di uno specifico server MCP (Model Context Protocol), portando il modello a eseguire chiamate HTTPS non autorizzate verso l’esterno anche per richieste del tutto ordinarie. Lo studio evidenzia come i rischi possano nascere dinamicamente dall’incontro tra il modello e gli strumenti collegati nel tempo, eludendo i controlli tradizionali. Maggiori dettagli nell’articolo completo.
Malware della settimana
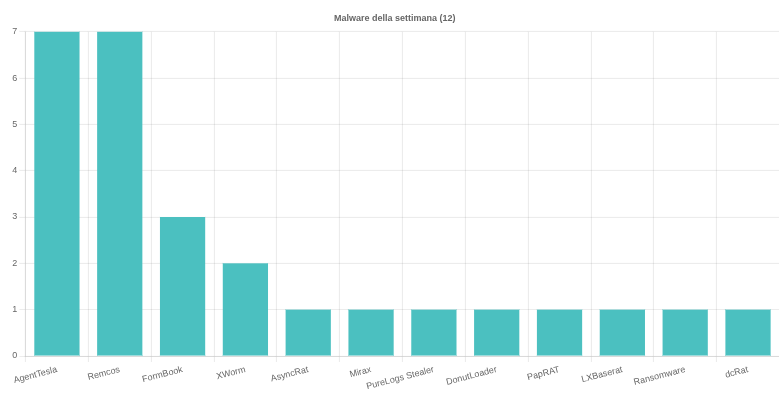
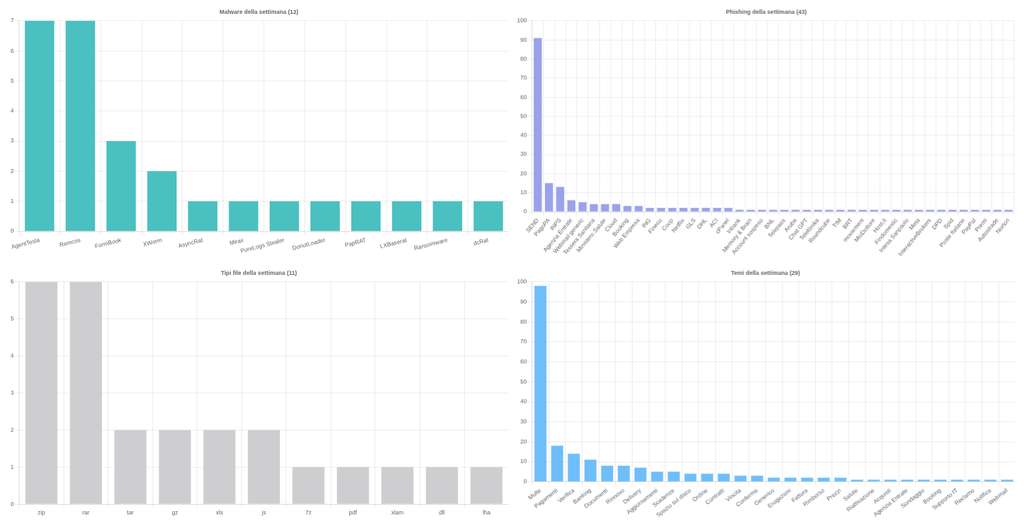
Sono state individuate, nell’arco della settimana, 12 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- AgentTesla – Rilevate una campagna italiana a tema “Banking” e sei campagne generiche a tema “Altro”, “Banking”, “Contratti”, “Delivery”, “Ordine” e “Prezzi”, veicolate per mezzo di allegati ZIP, GZ, JS, LHA, TAR e XLAM.
- Remcos – Rilevate una campagna italiana a tema “Banking” e sei campagne generiche a tema “Ordine”, “Banking”, “Contratti”, “Documenti” e “Pagamenti”, veicolate per mezzo di allegati ZIP, 7Z, GZ, PDF, RAR e XLS.
- FormBook – Rilevate tre campagne generiche a tema “Contratti”, “Ordine” e “Prezzi”, veicolate per mezzo di allegati RAR e TAR.
- XWorm – Rilevate due campagne generiche a tema “Fattura”, veicolate per mezzo di allegato RAR.
- AsyncRat – Rilevata una campagna italiana a tema “Documenti”, veicolata per mezzo di allegato ZIP.
- dcRat – Rilevata una campagna generica a tema “Altro”, veicolata per mezzo di allegato JS.
- Rilevate infine altre campagne di DonutLoader, LXBaserat, Mirax, PapRAT, PureLogs Stealer e Ransomware che hanno sfruttato i temi “Pagamenti”, “Banking”, “Contratti”, “Documenti” e “Supporto IT”.
Phishing della settimana
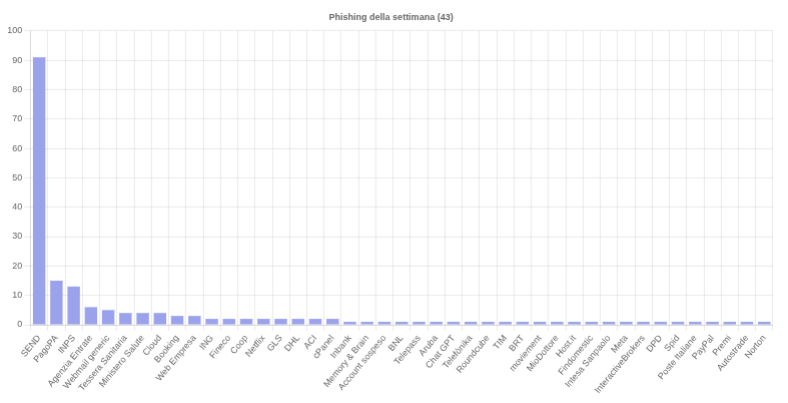
Sono 43 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema SEND, PagoPA, INPS, Agenzia Entrate, Webmail e Cloud.
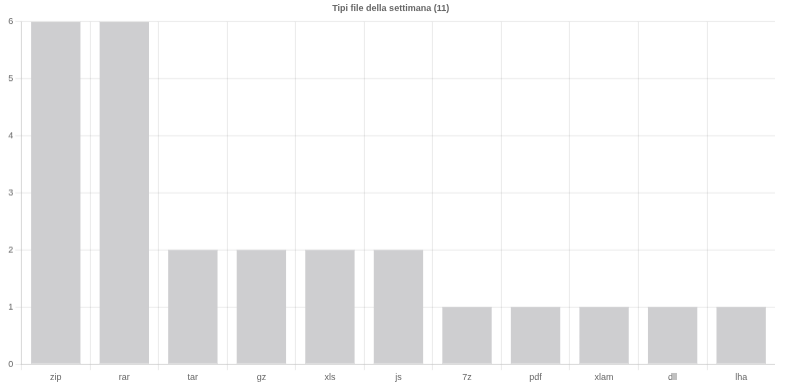
Formati di file principalmente utilizzati per veicolare i malware
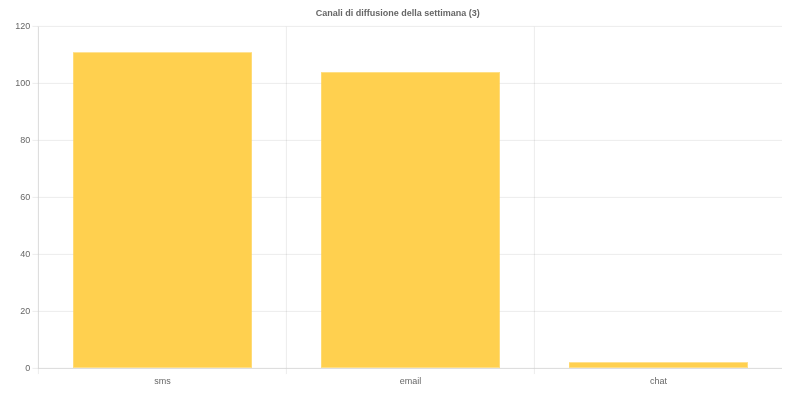
Canali di diffusione
Campagne mirate e generiche