Sintesi riepilogativa delle campagne malevole nella settimana del 17 – 23 ottobre
riepilogo
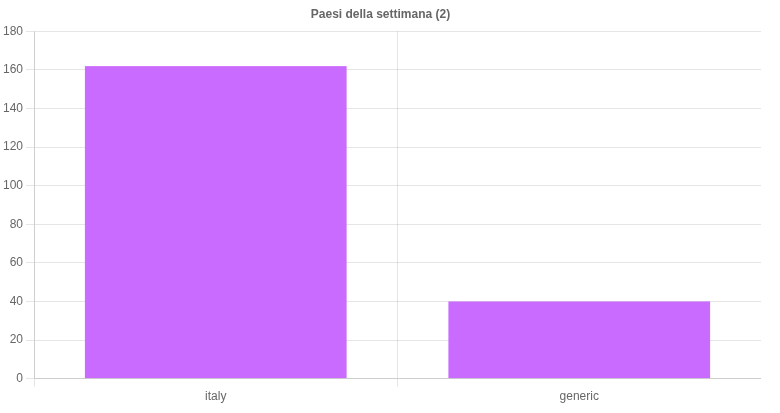
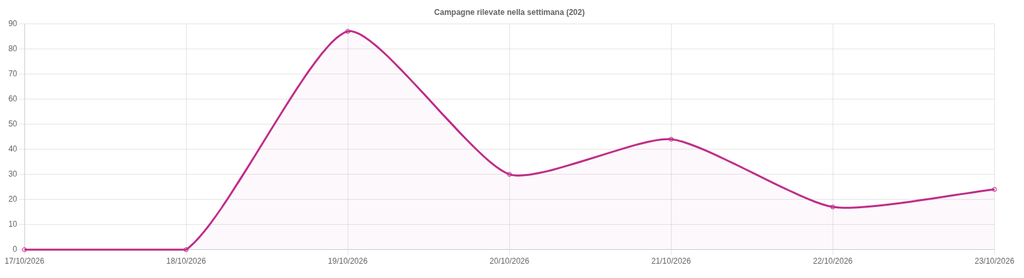
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 202 campagne malevole, di cui 162 con obiettivi italiani e 40 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1460 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
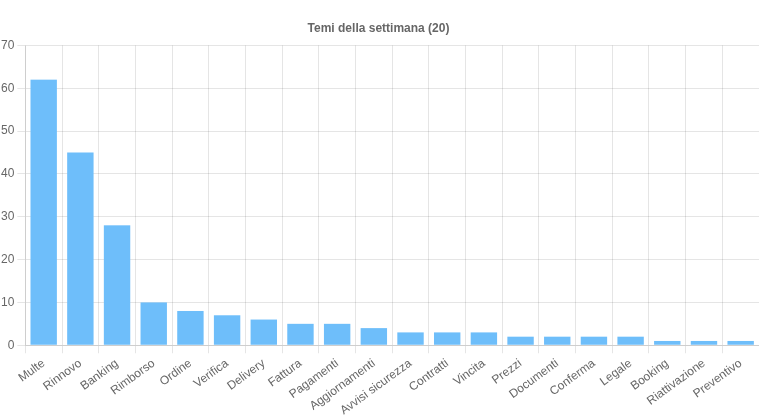
Sono 20 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Multe – Argomento usato in 62 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND (53), PagoPA (8) Polizia di Stato (1).
- Rinnovo – Argomento utilizzato in 44 campagne di phishing italiane e 1 generica: 39 ai danni del Ministero della Salute, Aruba (3) e le restanti distribuite tra altri 3 identità sfruttate.
- Banking – Tema impiegato in 28 campagne di phishing italiane rivolte principalmente a clienti di istituti bancari italiani e non, come FINECO, ING, SCALAPAY, Intesa Sanpaolo, BAPS, BNL. Impiegato inoltre per veicolare i malware LXBaserat e Bingomod.
- Rimborso – Argomento usato in 10 campagne di phishing italiane, tutte ai danni dell’Agenzia delle Entrate.
- Ordine – Tema sfruttato in 8 campagne 3 italiane e 5 generiche, Identità sfruttate per veicolare i malware Remcos, FormBook, PureLogs e Guloader.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Rilasciati aggiornamenti di sicurezza per correggere due vulnerabilità critiche in PHP, che in determinate condizioni consentono l’esecuzione di codice da remoto. Maggiori dettagli nell’avviso.
- A seguito della pubblicazione delle vulnerabilità critiche in PHP, è stata segnalata la disponibilità di due strumenti open source per verificare l’esposizione dei sistemi interessati. Maggiori dettagli nell’approfondimento.
Malware della settimana
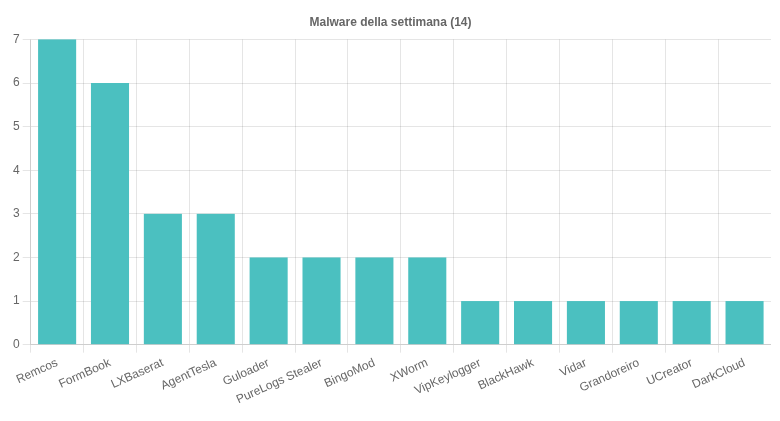
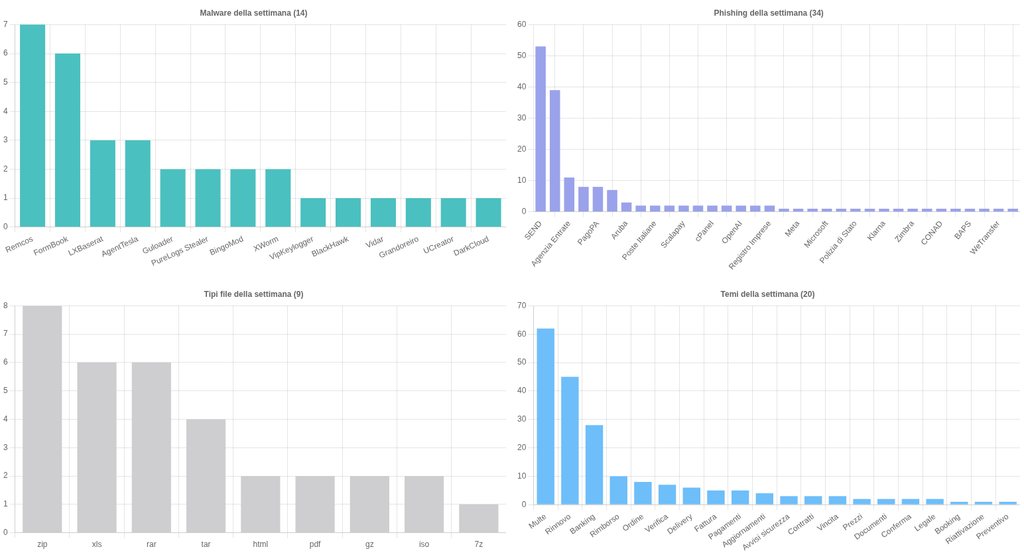
Sono state individuate, nell’arco della settimana, 14 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- Remcos – Scoperte una campagna italiana a tema “Ordine” e sei campagne generiche “Delivery”, “Pagamenti”, “Contratti”, “Fattura” e “Prezzi” veicolate per mezzo di allegati ZIP, TAR, XLS e RAR.
- FormBook – Individuate sei campagne generiche ad argomento “Fattura”,“Ordine”, “Pagamenti” e “Delivery”, diffuse mediante RAR, TAR, ISO e XLS.
- AgentTesla – Rilevate tre campagne generiche “Contratti”, “Preventivo” e “Pagamenti” diffuse con allegati ZIP, RAR e XLS.
- LXBaserat – Osservate una campagna generica a tema “Prezzi”, e italiana e generica“Banking” diffuse con allegati ISO e XLS.
- Individuate due campagne generiche di PureLogs Stealer diffuse con allegati GZ e TAR
- una campagna XWorm “Booking” italiana e “Pagamenti” generica distribuite con allegati ZIP e PDF.
- due campagne generiche di BingoMod a tema “Banking” e due campagne italiane a tema “Ordine” di Guloader
- Rilevate infine diverse campagne generiche Vidar, UCreator, DarkCloud, Grandoreiro, VipKeylogger, BlackHawk che hanno sfruttato i temi “Fattura”, “Banking”, “Delivery”, “Legale”, “Contratti”.
Phishing della settimana
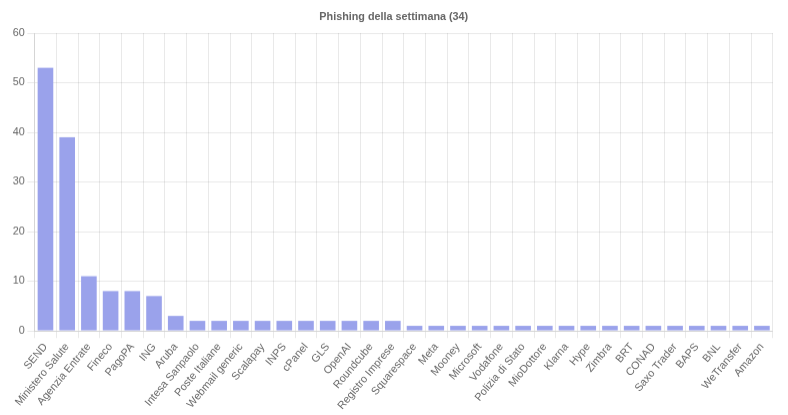
Sono 34 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema SEND, Ministero della Salute, Agenzia delle Entrate, FINECO, PagoPA e ING.
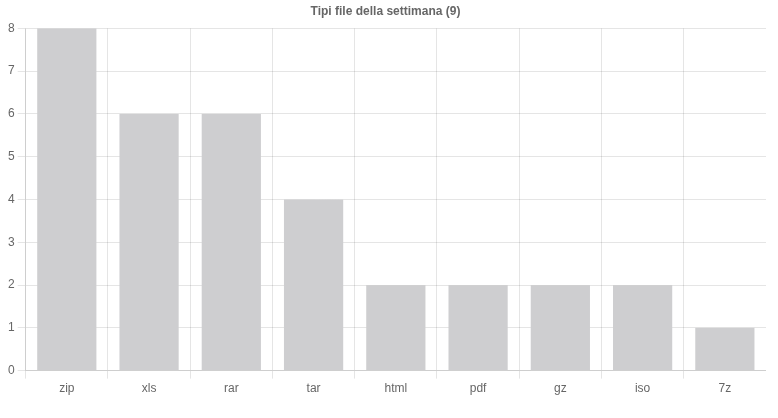
Formati di file principalmente utilizzati per veicolare i malware
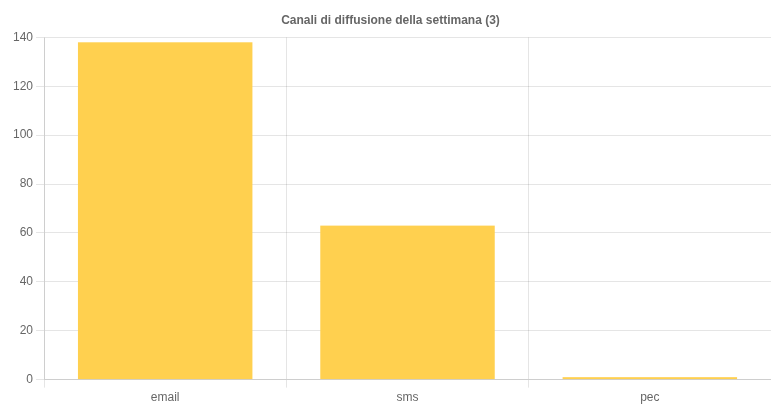
Canali di diffusione
Campagne mirate e generiche