Sintesi riepilogativa delle campagne malevole nella settimana del 10 – 16 ottobre
riepilogo
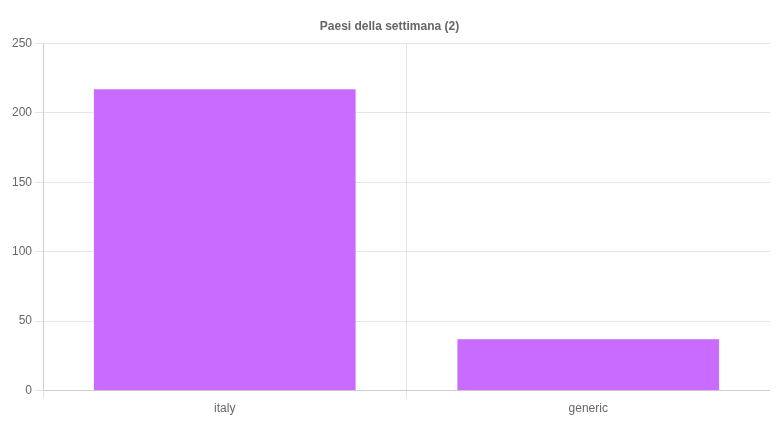
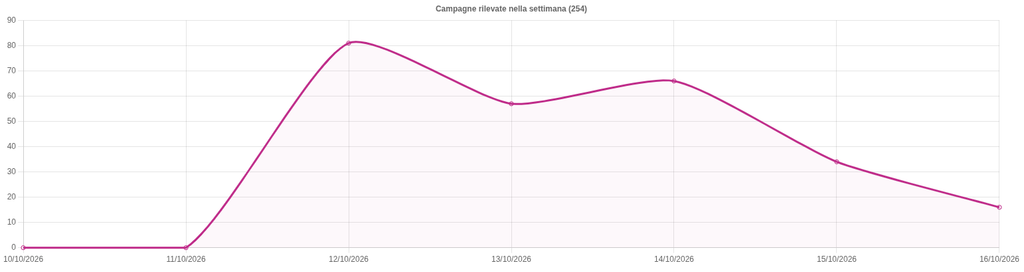
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 254 campagne malevole, di cui 217 con obiettivi italiani e 37 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1468 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
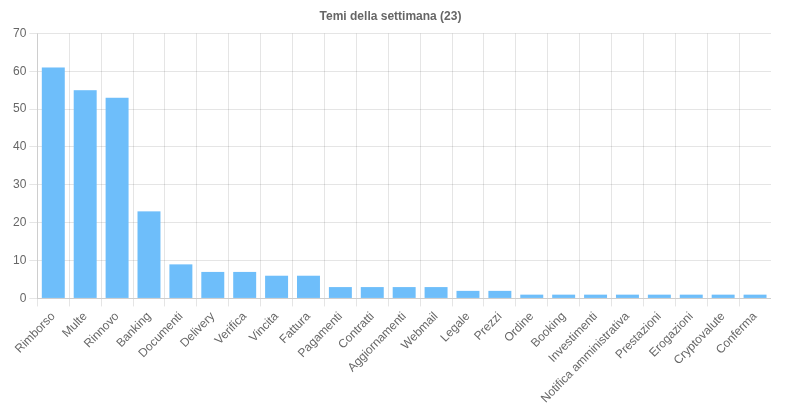
Sono 25 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Rimborso – Argomento usato in 65 campagne di phishing italiane, tutte ai danni dell’Agenzia delle Entrate.
- Multe – Tema impiegato in 55 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND, PagoPA, Polizia di Stato e ACI.
- Rinnovo – Argomento utilizzato in 49 campagne di phishing italiane: 39 ai danni del Ministero della Salute e le restanti distribuite tra altri 8 identità sfruttate.
- Banking – Tema sfruttato in 23 campagne di phishing italiane rivolte principalmente a clienti di istituti bancari italiani e non, come ING, Klarna, WIX, InBank, ScalaPay, Findomestic e Hype. Impiegato inoltre per veicolare i malware FormBook, Yuankong, Ghostbat, Bingomod e Agenttesla.
- Documenti – Tema sfruttato in 9 campagne 3 italiane e 9 generiche, Identità sfruttate sono: Agenzia delle Entrate, Adobe, DocuSign e DH. Impiegato inoltre per veicolare i malware Screenconnect, Guloader e Parallax.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Il CERT-AGID ha rilevato e constrastato una campagna di smishing a tema falsa multa sul GRA, che sfrutta il nome della Polizia di Stato.
- Individuata una campagna di smishing che utilizza indebitamente nome, logo e grafiche dell’Automobile Club d’Italia.
Malware della settimana
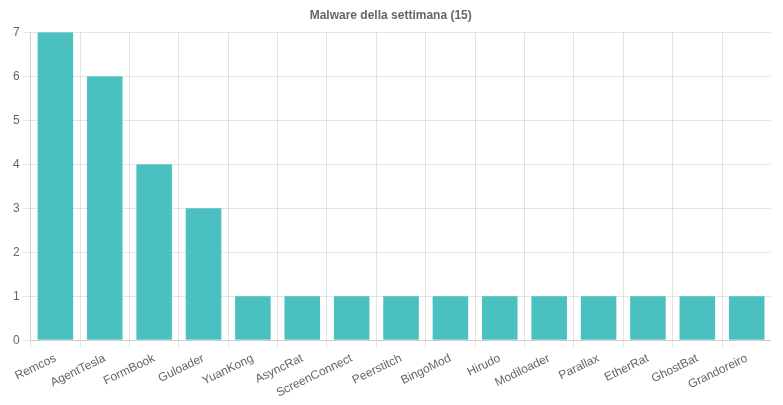
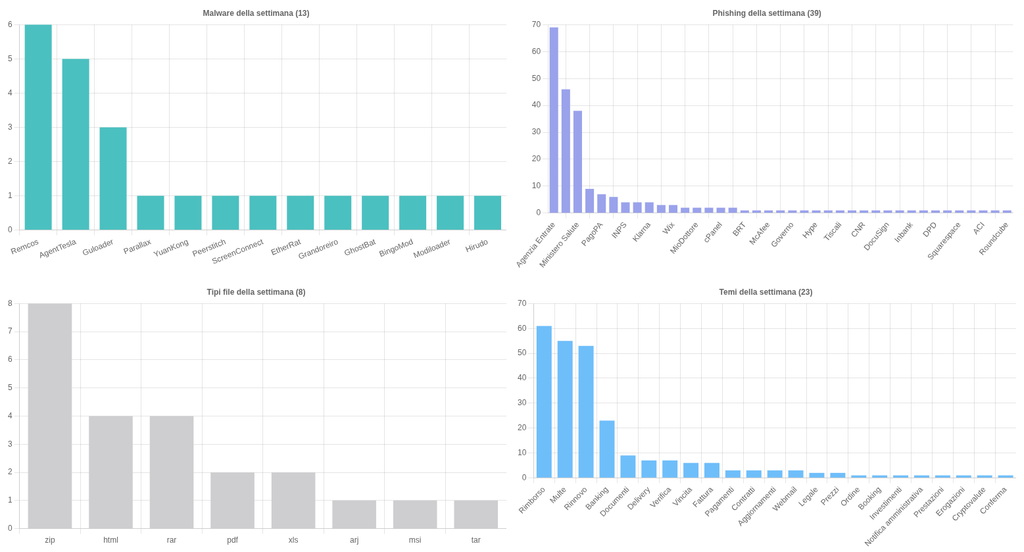
Sono state individuate, nell’arco della settimana, 15 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- Remcos – Scoperte due campagne italiane a tema “Delivery” e “Pagamenti” e quattro campagne generiche “Prezzi”, “Contratti” e “Ordine” veicolate per mezzo di allegati ARJ, COM, BIN, XLS, JS, ZIP e RAR.
- AgentTesla – Individuate una campagna italiana ad una generica ad argomento “Contratti” e tre campagne generiche “Legale”, “Delivery” e “Banking” diffuse mediante XLSX, ZIP, RAR, JS, SCR e TAR.
- FormBook – Individuate due campagne ad argomento “Banking” e due“Pagamenti” diffuse mediante WSF, ZIP, RAR e 7z.
- Guloader – Osservate due campagne generiche a tema “Preventivo” e “Documenti” diffuse con allegati PDF e ZIP contenenti script malevoli.
- Rilevate infine diverse campagne di YuanKong, AsyncRat, ScreenConnect, Peerstitch, BingoMod, Hirubo, Modiloader, Parallax, EtherRat, GhostBat, Grandoreiro.
Phishing della settimana
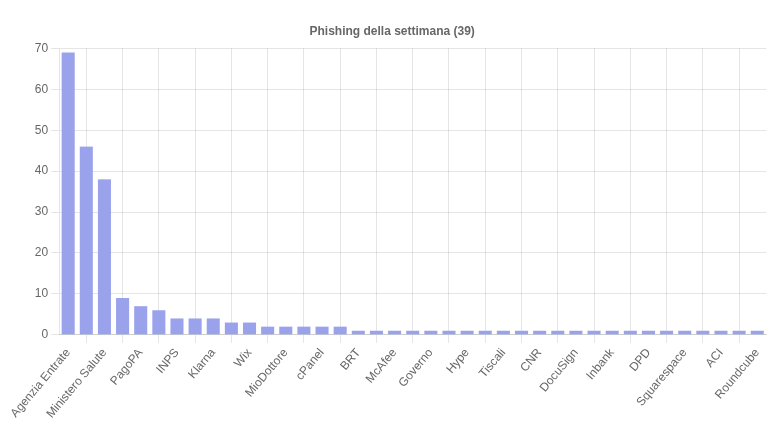
Sono 39 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Agenzia delle Entrate, Ministero della Salute, PagoPA e INPS.
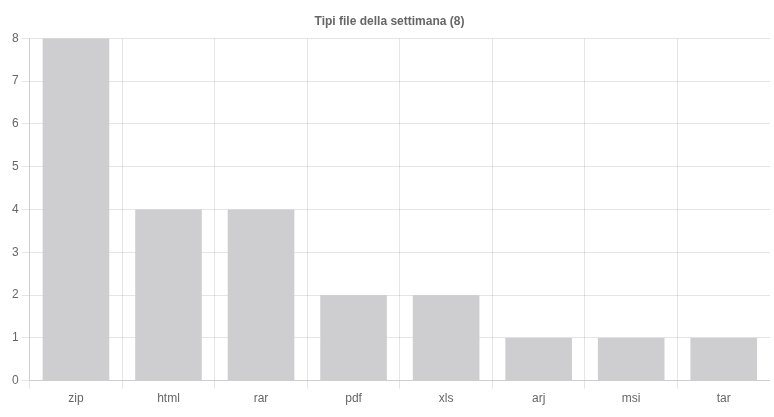
Formati di file principalmente utilizzati per veicolare i malware
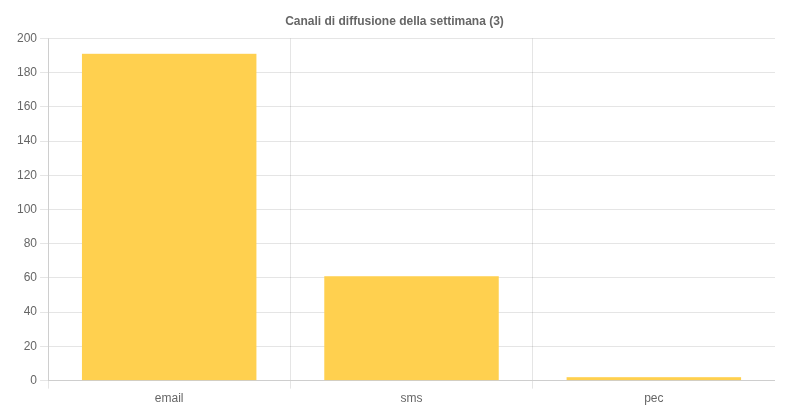
Canali di diffusione
Campagne mirate e generiche