


Falso portale del Sistema Tessera Sanitaria prende di mira gli operatori della sanità: obiettivo le credenziali SPID, OTP e documenti d’identità
phishing SPID Tessera Sanitaria
Il CERT-AGID ha individuato una campagna di phishing che sfrutta il nome del Ministero dell’Economia e delle Finanze (MEF) e del Sistema Tessera Sanitaria per indurre i professionisti sanitari a fornire le proprie credenziali SPID e i loro documenti personali.
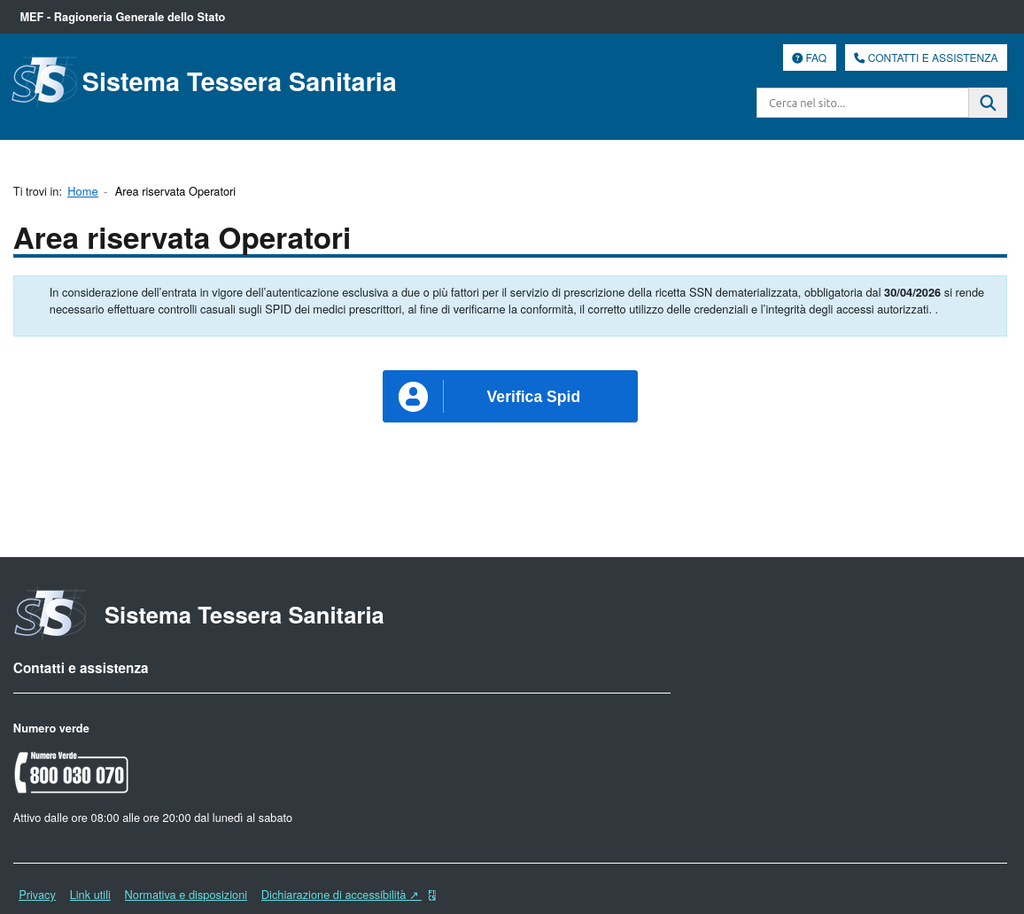
La campagna viene veicolata tramite un’email generica, indirizzata a un «Gentile Professionista», che segnala una presunta procedura obbligatoria di verifica dell’identità digitale e di aggiornamento delle credenziali. Il messaggio fa riferimento a un audit tecnico e prospetta la sospensione temporanea dell’accesso ai servizi, compreso l’invio delle ricette elettroniche, in caso di mancato adempimento entro le 48 ore.
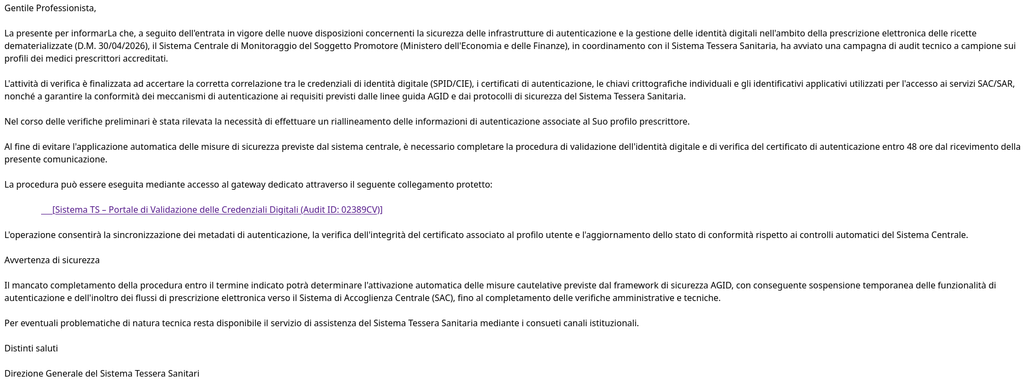
Il collegamento presente nell’email conduce al dominio sistemats4sanitafinanzeit[.]online, dove è pubblicata una falsa pagina del Sistema Tessera Sanitaria. Il portale propone la verifica tramite diversi gestori di identità digitale, riproducendone le rispettive schermate di autenticazione.
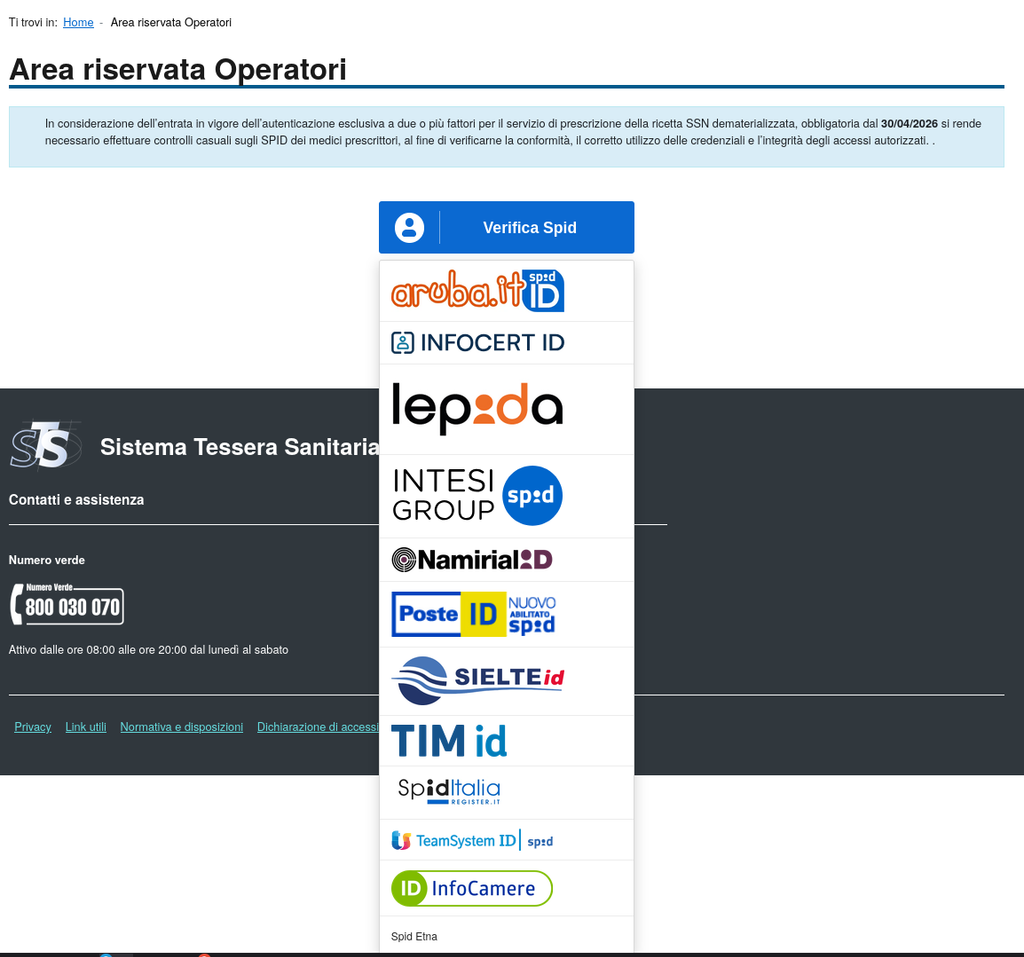
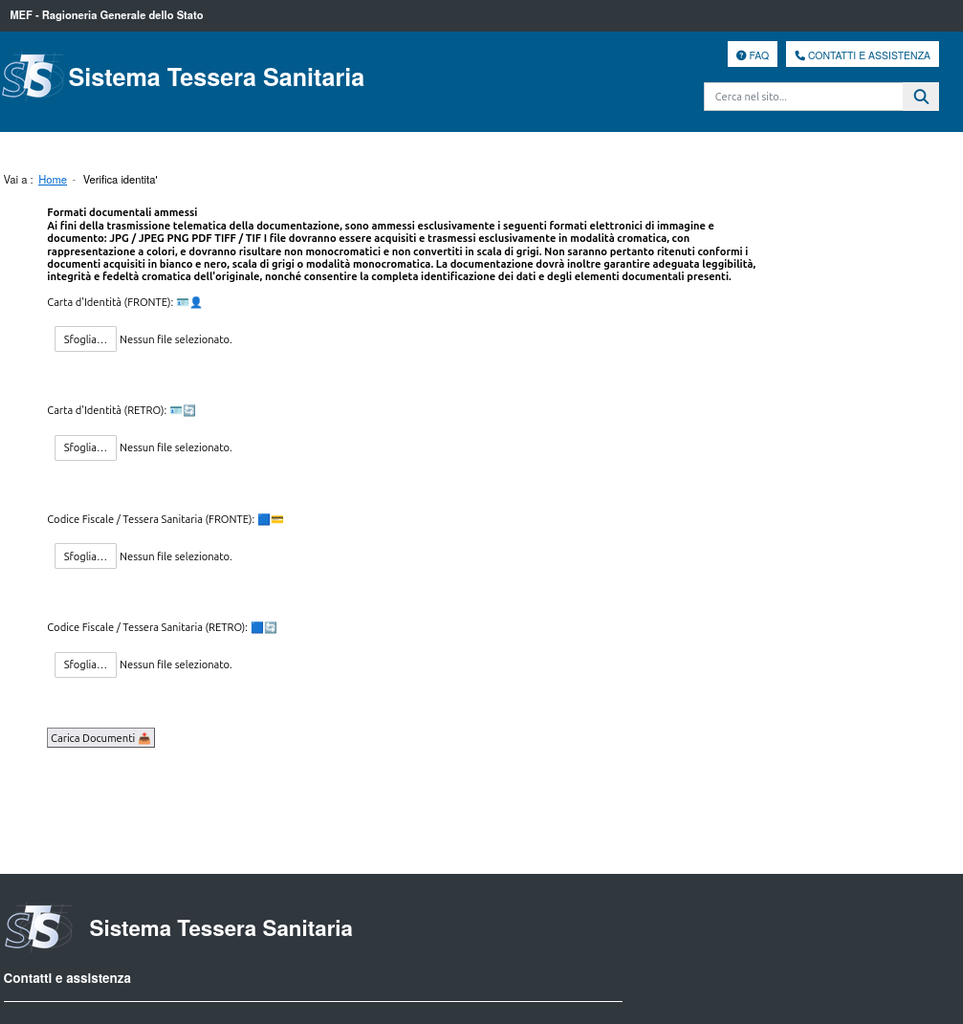
Il falso portale riproduce le schermate di autenticazione dei gestori SPID e richiede all’utente l’inserimento delle proprie credenziali e dei successivi codici OTP, simulando una procedura di accesso legittima. In una fase successiva, il portale invita inoltre l’utente a caricare le immagini fronte e retro della carta d’identità e della tessera sanitaria, con l’obiettivo di acquisire ulteriori informazioni personali.
Gli elementi raccolti indicano quindi un tentativo di sottrazione di credenziali SPID e di acquisizione di documenti d’identità.
Raccomandazioni
Si raccomanda ai professionisti sanitari di prestare particolare attenzione a comunicazioni che richiedono procedure urgenti di verifica o riallineamento delle credenziali di autenticazione.
Si ricorda che:
- non bisogna accedere ai servizi istituzionali tramite link ricevuti in email o SMS sospetti;
- le credenziali di autenticazione e i relativi codici OTP non devono essere comunicati a terzi;
- non devono essere caricati documenti d’identità o tessere sanitarie su portali raggiunti attraverso collegamenti non verificati.
Per verificare eventuali comunicazioni o procedure relative alla Tessera Sanitaria e ai servizi sanitari, fare riferimento esclusivamente ai portali istituzionali del Ministero della Salute, dell’Agenzia delle Entrate e del Sistema Tessera Sanitaria.
Azioni di contrasto
Il CERT-AGID ha richiesto la disattivazione del dominio malevolo al fine di prevenire ulteriori furti di dati, e ha informato gli Enti interessati della campagna in corso. Gli Indicatori di Compromissione (IoC) relativi a questa campagna sono stati diramati attraverso il feed del CERT-AGID verso le strutture accreditate.
Il CERT-AGID raccomanda di prestare sempre la massima attenzione a questo tipo di comunicazioni, in particolare quando contengono collegamenti che si ritengono sospetti. Nel dubbio, è sempre possibile inoltrare le email ritenute sospette alla casella di posta malware@cert-agid.gov.it
Indicatori di Compromissione
Al fine di rendere pubblici i dettagli della campagna odierna si riportano di seguito gli IoC rilevati: