


PHP2Shell: diminuiscono le URL potenzialmente vulnerabili. Disponibili gli strumenti AgID
IPA php php2shell
La ricognizione del CERT-AGID del 29 ottobre 2026 mostra un ulteriore miglioramento: l’1,7% degli indirizzi IPA esaminati dichiara una versione PHP potenzialmente vulnerabile. Si tratta di 382 URL, rispetto alle 650 della prima rilevazione del 22 ottobre.
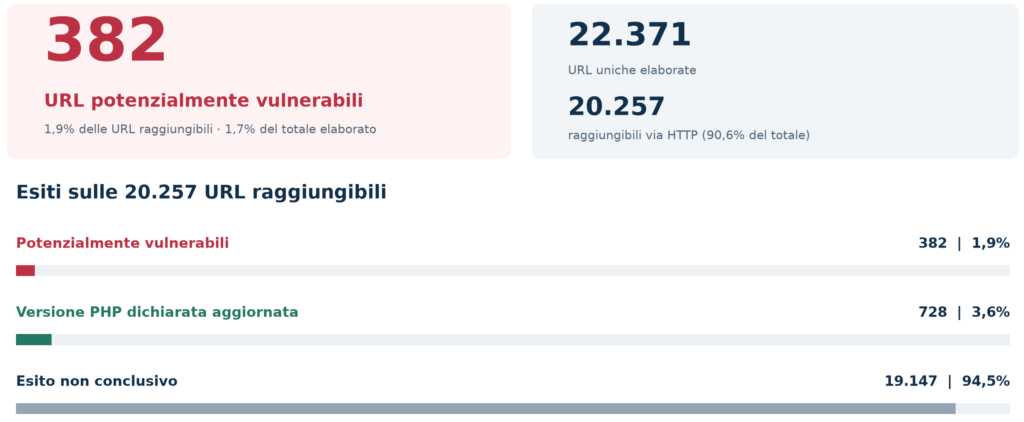
Il segnale più significativo riguarda 215 delle URL inizialmente segnalate, circa una su tre, che dichiarano ora una versione aggiornata. Rispetto al controllo del 26 ottobre, altre 47 URL sono passate da una versione potenzialmente vulnerabile a una dichiarata aggiornata.
La verifica ha riguardato lo stesso elenco di 22.371 indirizzi web censiti in IPA, consentendo un confronto omogeneo tra le rilevazioni.
Come leggere il miglioramento
I risultati sono compatibili con interventi di aggiornamento, la cui conferma richiede comunque verifiche direttamente sui server. La diminuzione dei rilevamenti comprende anche indirizzi che non espongono più la versione PHP o che non sono risultati raggiungibili: non tutti i casi usciti dalla categoria potenzialmente vulnerabile possono quindi essere considerati risolti.
Il controllo resta passivo, senza payload o tentativi di sfruttamento, e limitato agli indirizzi dell’elenco IPA esaminato. Non sono stati ricercati ulteriori sottodomini, applicazioni o servizi non censiti. L’assenza della versione PHP non permette di escludere le vulnerabilità: nasconderla è una buona pratica per ridurre le informazioni pubbliche, ma non sostituisce le patch.
Segnalazioni e solleciti alle amministrazioni
Il CERT-AGID ha già segnalato i nuovi casi alle amministrazioni interessate e inviato un sollecito per quelli precedentemente notificati che continuano a dichiarare una versione potenzialmente vulnerabile.
L’invito è a verificare con i propri amministratori di sistema e fornitori la versione PHP effettivamente in esecuzione e le correzioni installate, comprese eventuali patch applicate tramite backport, estendendo i controlli ai servizi non inclusi nella rilevazione.
Gli strumenti AgID a disposizione delle amministrazioni
AgID ha pubblicato nel proprio repository PHP2Shell su GitHub gli strumenti utilizzati per verificare e correggere i propri server, principalmente Ubuntu e, in misura minore, Fedora. Li mette così a disposizione delle amministrazioni e dei loro fornitori.
Gli script consentono di:
- verificare i pacchetti PHP installati;
- installare gli aggiornamenti disponibili;
- applicare mitigazioni temporanee;
- individuare nei sistemi eventuali segnali che richiedono approfondimento.
L’utilizzo richiede personale tecnico qualificato, una verifica preliminare della compatibilità e test preventivi, nel rispetto della documentazione e dello stato dei test riportati nel repository.
Alcune funzioni modificano le configurazioni e riavviano i servizi. Si raccomanda quindi di:
- eseguire gli script prima in un ambiente di replica;
- predisporre adeguate procedure di backup;
- pianificare una finestra di manutenzione.
Le mitigazioni temporanee non sostituiscono l’installazione degli aggiornamenti di sicurezza.
Il progetto è aperto al contributo di pubbliche amministrazioni, fornitori, tecnici qualificati e professionisti della sicurezza informatica, tramite segnalazioni e proposte di modifica sul repository GitHub.