


PHP2Shell: 168 URL inizialmente segnalate dichiarano ora una versione aggiornata
IPA php php2shell
La nuova ricognizione del CERT-AGID mostra un segnale di miglioramento: 168 delle 650 URL inizialmente individuate come potenzialmente vulnerabili, pari al 25,8%, dichiarano ora una versione PHP aggiornata rispetto alle vulnerabilità oggetto del monitoraggio.
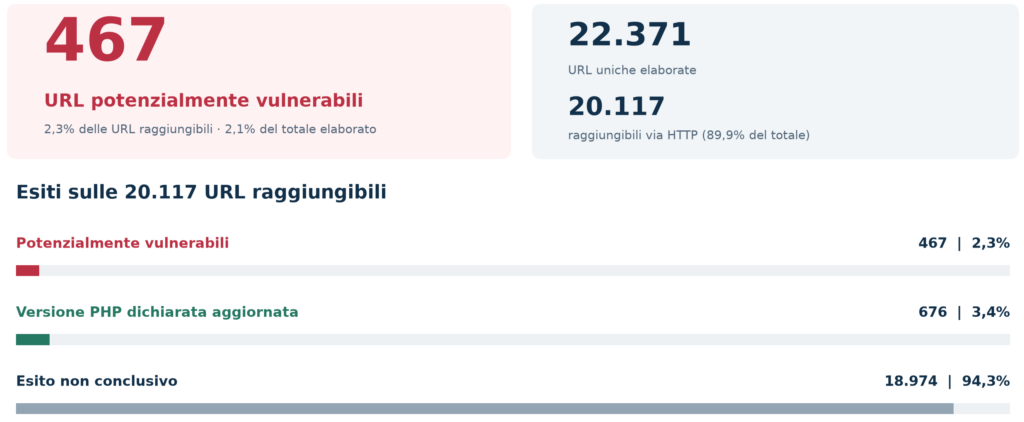
La scansione del 26 ottobre 2026 ha esaminato lo stesso elenco (IPA) di 22.371 URL della prima ricognizione avviata il 22 ottobre. Sono risultati raggiungibili 20.117 indirizzi, dei quali 467 potenzialmente vulnerabili, rispetto ai 650 iniziali: una diminuzione del 28,2% dei rilevamenti.
Cosa è cambiato rispetto al 22 ottobre
Il confronto puntuale ha permesso di distinguere gli esiti dei 650 indirizzi inizialmente individuati:
- 168 dichiarano ora una versione aggiornata;
- 453 restano potenzialmente vulnerabili;
- 17 rispondono, ma non espongono più una versione PHP rilevabile;
- 12 non hanno risposto entro il timeout di circa cinque secondi.
Sono stati inoltre individuati 14 ulteriori casi, relativi a 12 URL prima non raggiungibili e 2 prima inconcludenti. Il totale di 467 comprende quindi 453 casi già rilevati e 14 emersi nel nuovo controllo.
La diminuzione complessiva non equivale al numero di sistemi dei quali sia stata confermata la correzione. Analogamente, i nuovi rilevamenti non dimostrano che le vulnerabilità siano comparse dopo la prima scansione.
Perché diminuiscono anche le versioni dichiarate aggiornate
Il numero di URL con versione PHP dichiarata aggiornata passa da 1.409 a 676, principalmente perché 918 indirizzi precedentemente classificati come aggiornati non espongono più la versione, pur mantenendo lo stesso stato HTTP.
Il fenomeno è fortemente concentrato in una stessa categoria di enti e, per gran parte degli indirizzi, sono emerse evidenze di un’infrastruttura di pubblicazione condivisa. Questo rende plausibile una modifica centralizzata nella gestione degli header HTTP, senza dimostrare un cambiamento nello stato degli aggiornamenti dei singoli sistemi.
Delle 1.409 URL inizialmente aggiornate, altre 12 non risultano raggiungibili. Restano quindi 479 URL che continuano a dichiarare una versione aggiornata. A queste si aggiungono 168 precedentemente classificate come potenzialmente vulnerabili e 29 prima non valutabili (14 con esito inconcludente e 15 non raggiungibili) portando il totale a 676.
Nessuna URL inizialmente classificata come aggiornata passa alla categoria potenzialmente vulnerabile. Il calo del relativo contatore riflette quindi soprattutto una minore disponibilità di informazioni sulla versione PHP.
Come interpretare il miglioramento
Le nuove versioni dichiarate sono compatibili con aggiornamenti o migrazioni, ma richiedono conferma sui sistemi. Le amministrazioni interessate sono state avvisate.
Il controllo resta passivo, senza tentativi di sfruttamento, e limitato alle URL dell’elenco IPA esaminato. Un timeout non dimostra una manutenzione; la scomparsa della versione può dipendere da modifiche agli header o all’infrastruttura e non prova l’abbandono di PHP. Nascondere la versione riduce le informazioni pubbliche, ma non sostituisce le patch.
Il CERT-AGID invita le amministrazioni a verificare con i propri fornitori la versione PHP effettivamente utilizzata e le correzioni installate, compresi eventuali backport, estendendo i controlli a sottodomini, applicazioni e servizi non presenti nell’elenco IPA.