Sintesi riepilogativa delle campagne malevole nella settimana del 3 – 9 ottobre
riepilogo
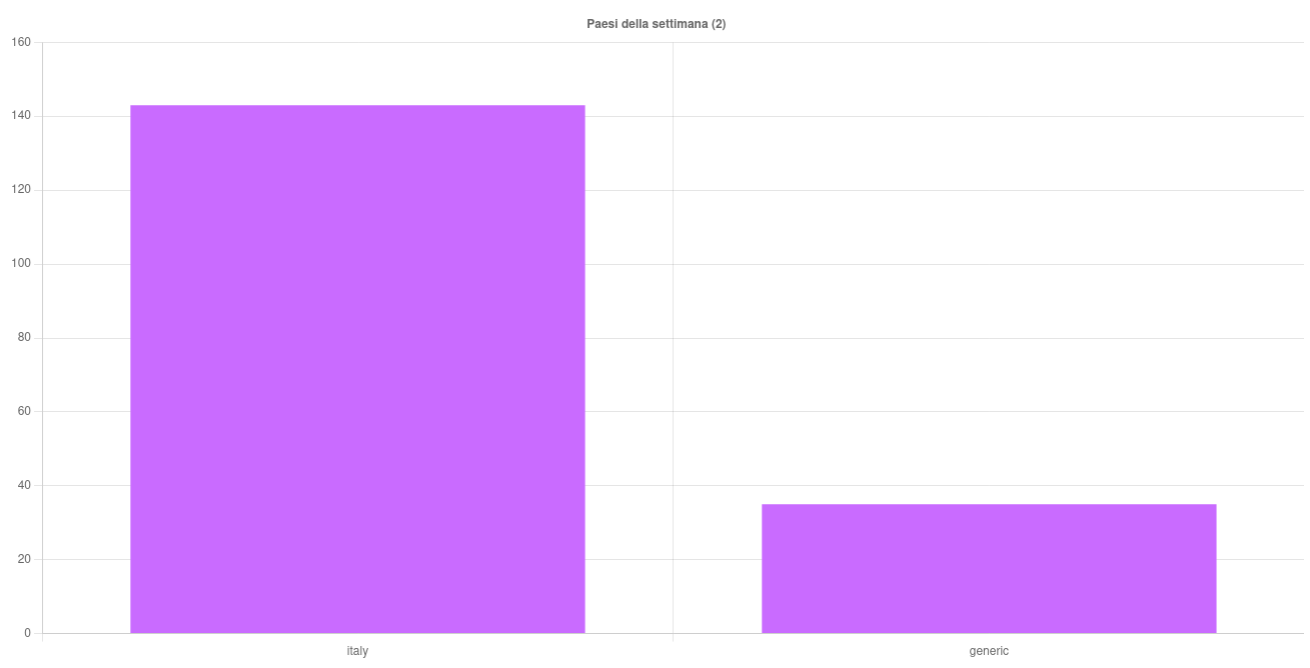
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 178 campagne malevole, di cui 143 con obiettivi italiani e 35 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1233 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
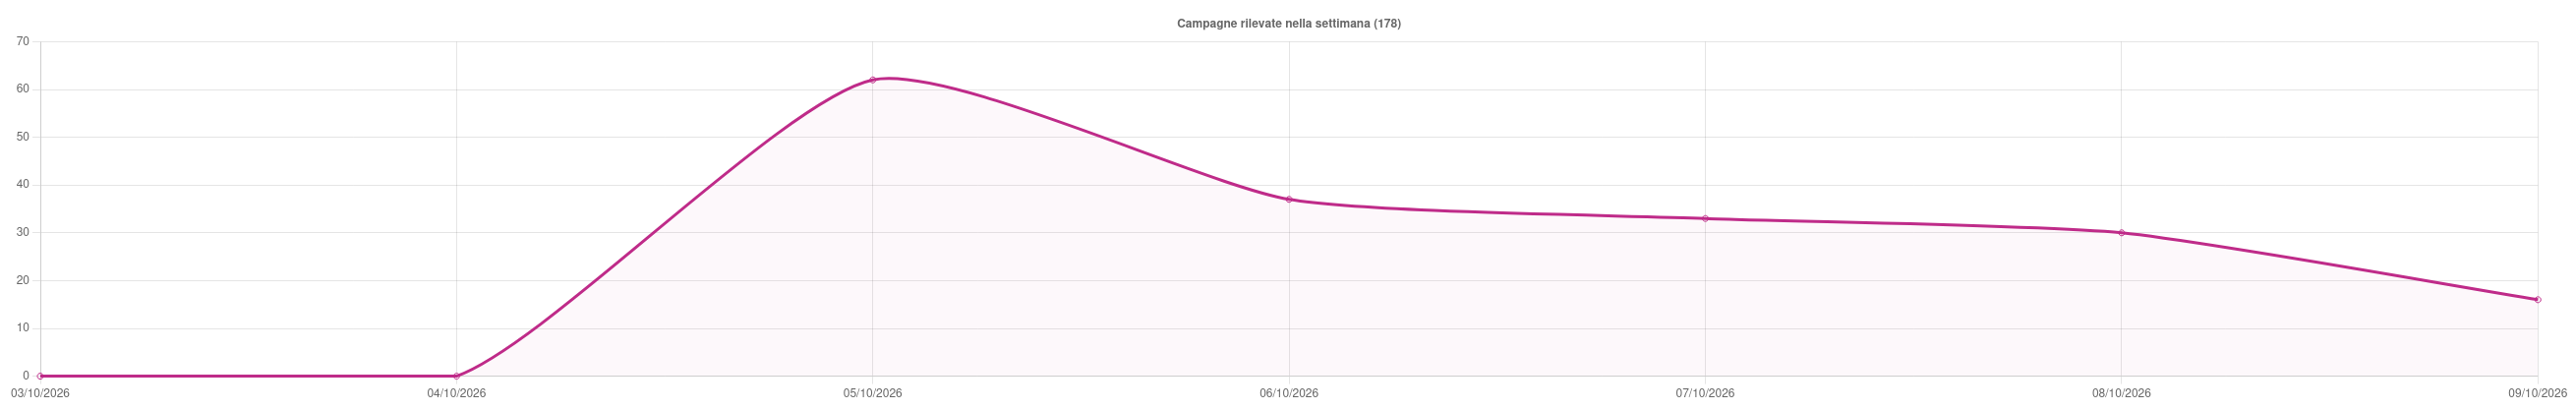
Andamento della settimana
I temi più rilevanti della settimana
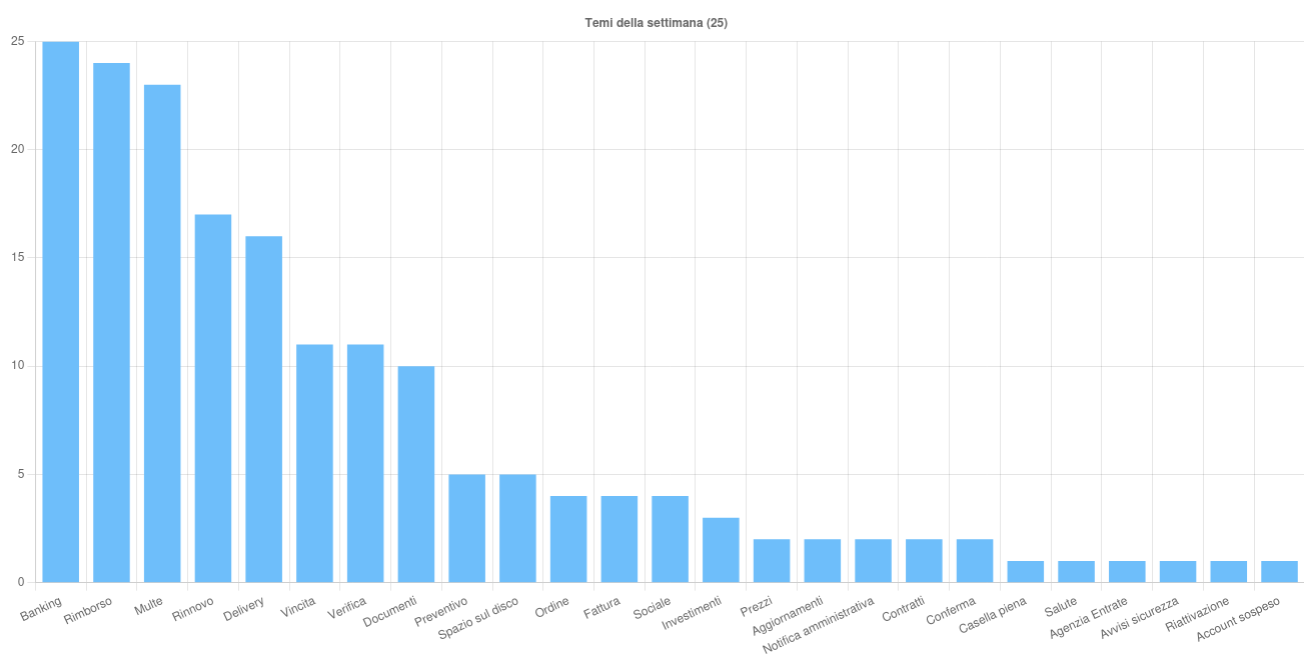
Sono 25 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Banking – Tema sfruttato in 21 campagne di phishing italiane rivolte principalmente a clienti di istituti bancari italiani e non, come Klarna, ING, Findomestic, Intesa Sanpaolo, Mediolanum, BPM, Banca Ifis, Mooney e PayPal. Impiegato inoltre per veicolare i malware FormBook, Herodotus, MidnightMimosa e Novinarya.
- Rimborso – Argomento usato in 24 campagne di phishing italiane, tutte ai danni dell’Agenzia delle Entrate.
- Multe – Tema impiegato in 23 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND e PagoPA.
- Rinnovo – Argomento utilizzato in 17 campagne di phishing italiane ai danni del Ministero della Salute, Aruba, McAfee, Netflix, Wix e iCloud.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Il CERT-AGID ha avuto evidenza di un phishing che abusa del nome e del logo dell’Agenzia delle Entrate-Riscossione e di AgID. La pagina malevola simula un accesso all’area riservata al fine di impossessarsi di indirizzo email e password delle vittime.
- Pubblicato un nuovo studio del CERT-AGID che analizza le prompt injection ad attivazione differita, osservando cosa accade dal momento in cui l’istruzione viene acquisita fino all’eventuale azione sul sistema. L’istruzione, infatti, può restare silente e attivarsi solo quando nella conversazione compare il trigger previsto. Ulteriori dettagli nel paper.
- Torna la campagna di phishing nota come “truffa della ballerina”. Il messaggio malevolo arriva su WhatsApp da un contatto conosciuto e contiene un link che conduce a un falso portale di votazione. Il codice richiesto per convalidare il voto serve in realtà ad autorizzare il collegamento di un dispositivo controllato dagli attaccanti all’account WhatsApp della vittima.
Malware della settimana
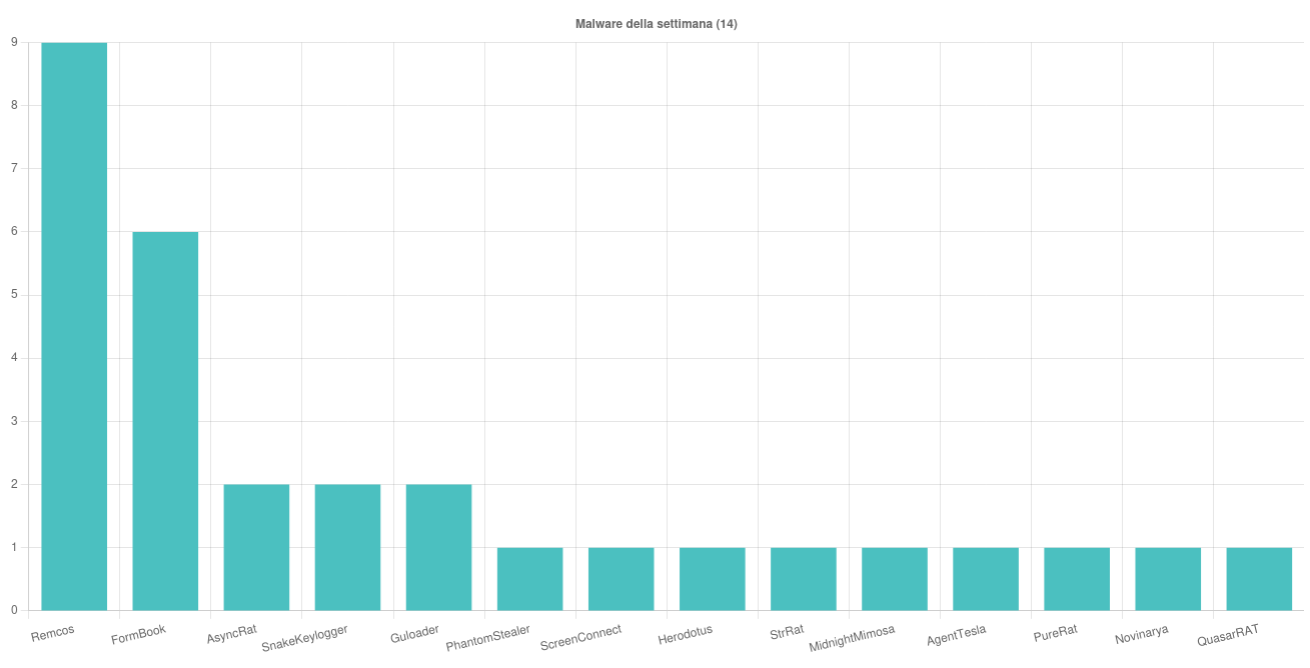
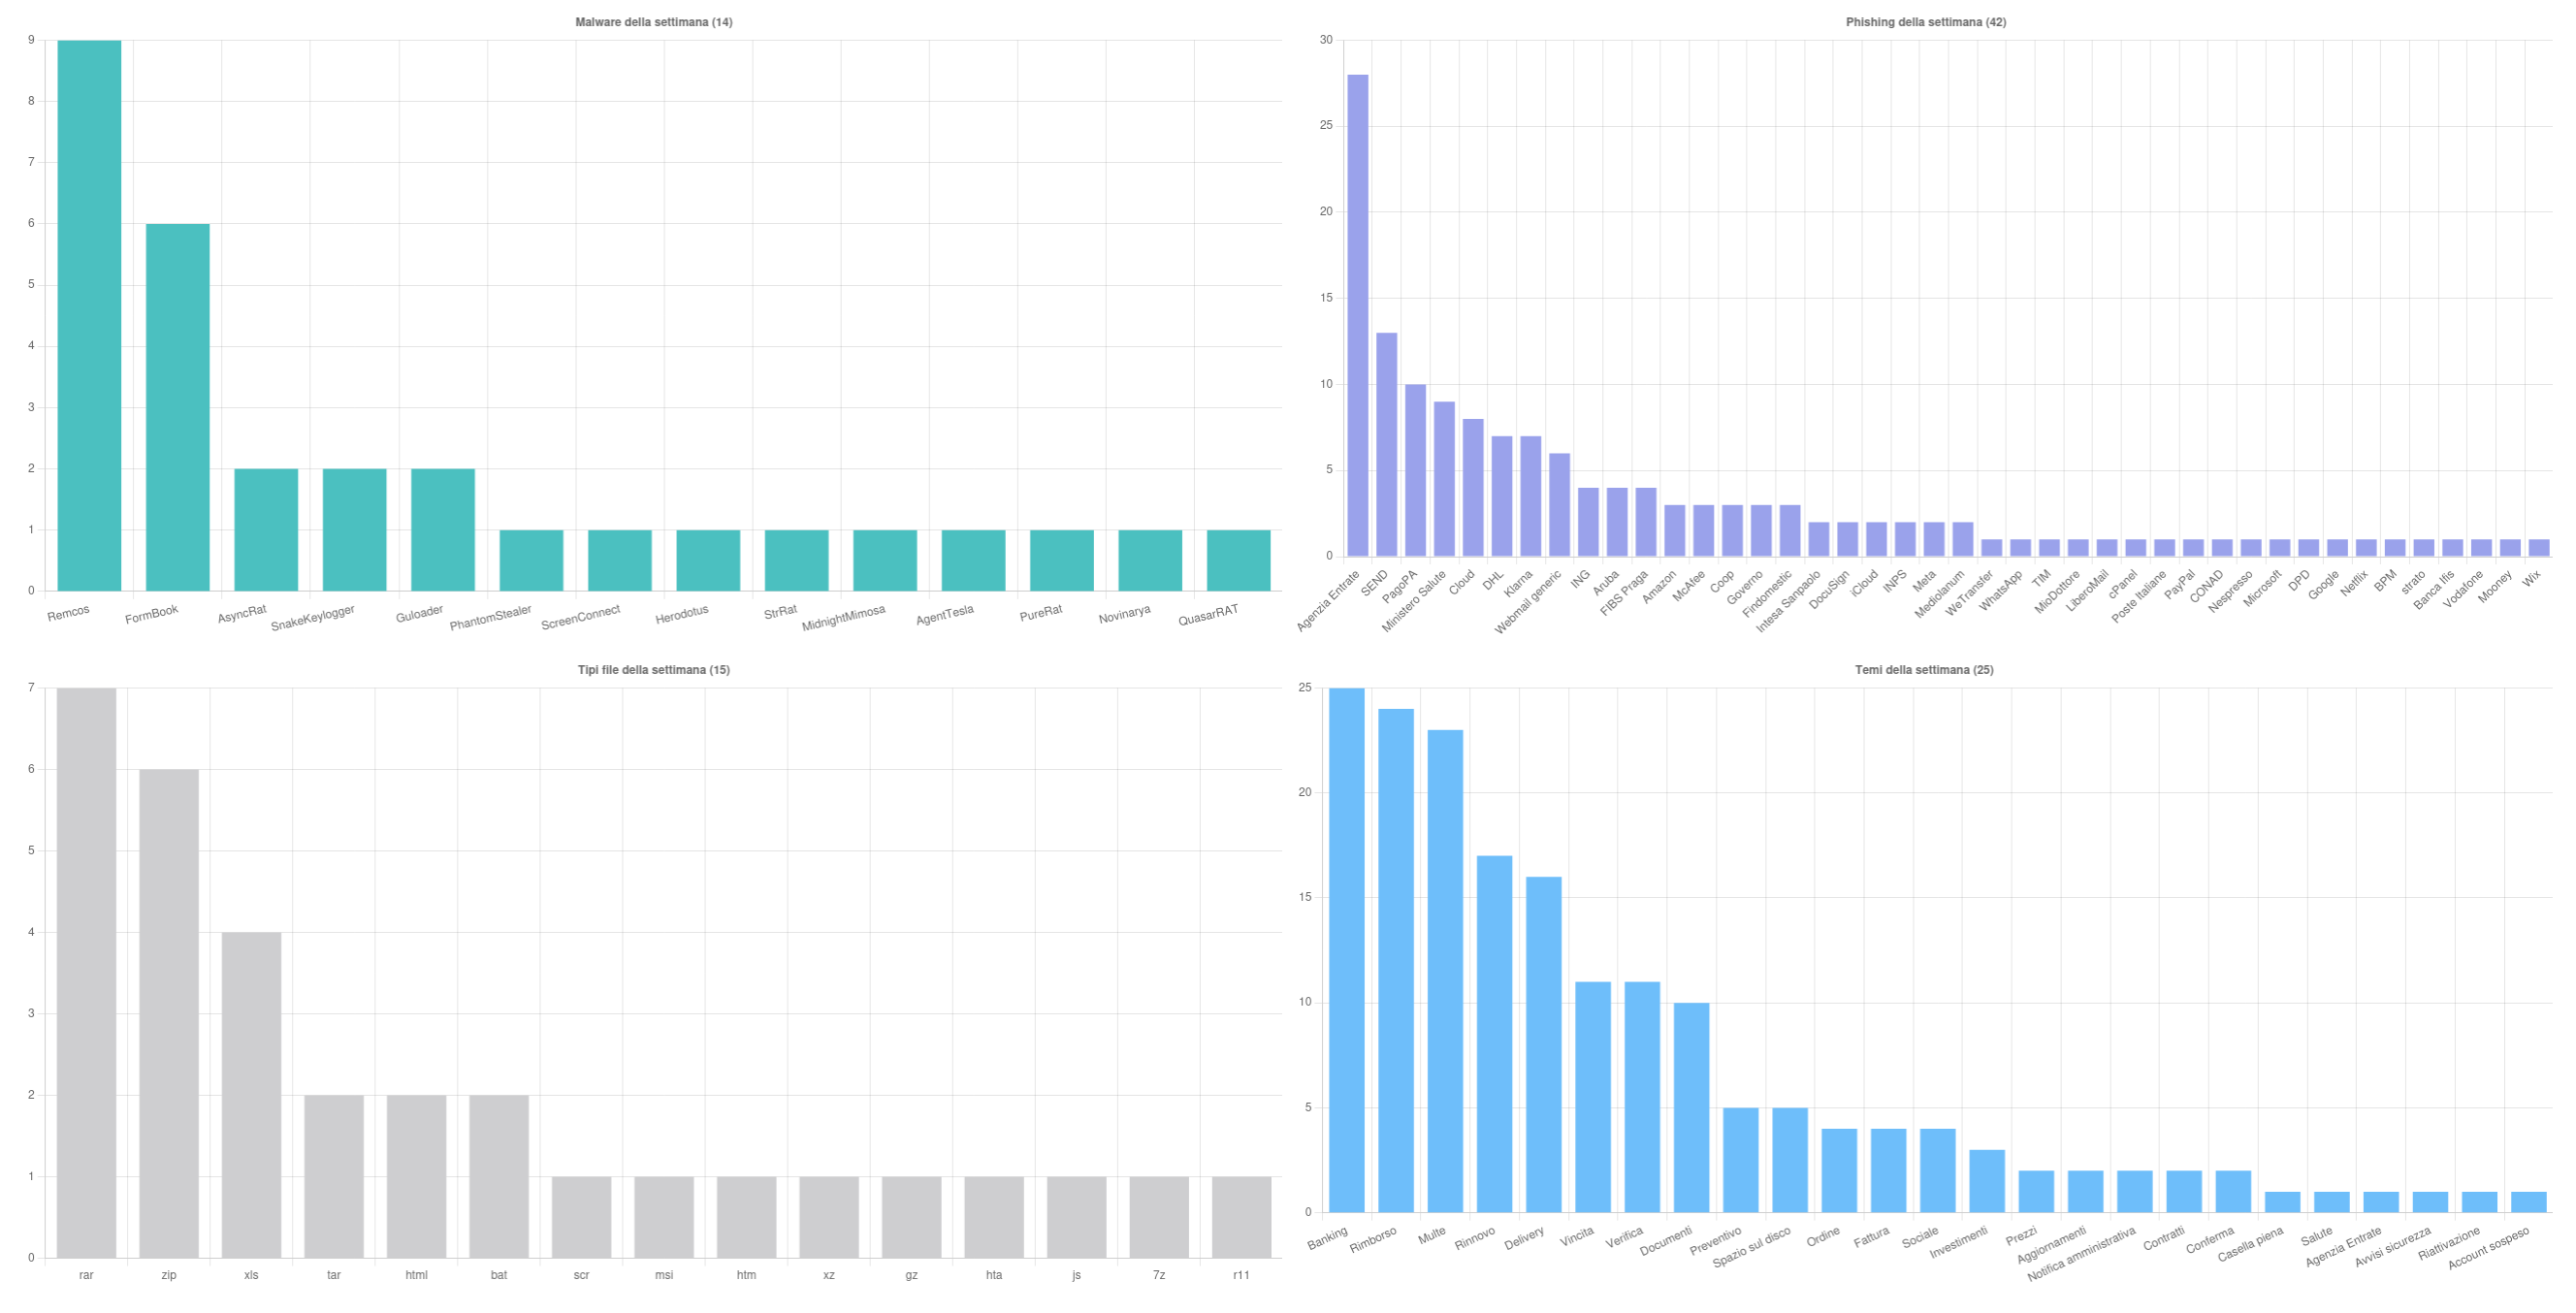
Sono state individuate, nell’arco della settimana, 14 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- Remcos – Scoperte due campagne italiane a tema “Delivery” e “Preventivo” e sette campagne generiche “Preventivo”, “Delivery”, “Documenti” e “Prezzi” veicolate per mezzo di allegati GZ, BAT, XLS, 7Z, ZIP e RAR.
- FormBook – Individuate due campagne italiane ad argomento “Fattura” e “Ordine” e quattro campagne generiche “Ordine” e “Banking” diffuse mediante XLS, ZIP, XZ e TAR.
- AsyncRat – Rilevate due campagne generiche “Contratti” e “Delivery”, distribuite entrambe con archivi RAR.
- Guloader – Osservate due campagne generiche a tema “Preventivo” e “Delivery” diffuse con allegati RAR e R11 contenenti script malevoli.
- SnakeKeylogger – Scoperte due campagne generiche ad argomento “Contratti” e “Prezzi” veicolate attraverso archivi RAR e ZIP.
- Individuate tre campagne generiche Herodotus, MidnightMimosa e Novinarya a tema “Banking”, distribuite tramite SMS contenenti link per il download di APK malevoli per dispositivi Android.
- Rilevate infine diverse campagne italiane PureRat, QuasarRAT e StrRat e alcune generiche AgentTesla, PhantomStealer, ScreenConnect che hanno sfruttato i temi “Delivery”, “Documenti” e “Preventivo”.
Phishing della settimana
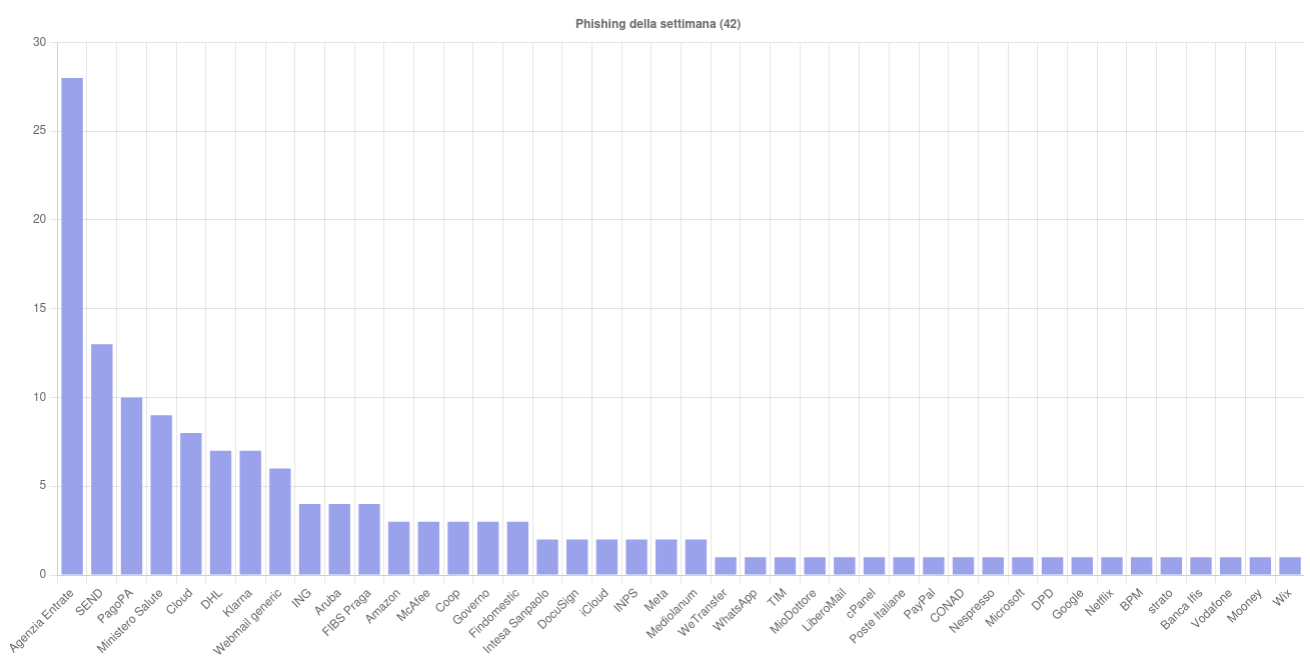
Sono 42 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Agenzia delle Entrate, SEND e PagoPA.
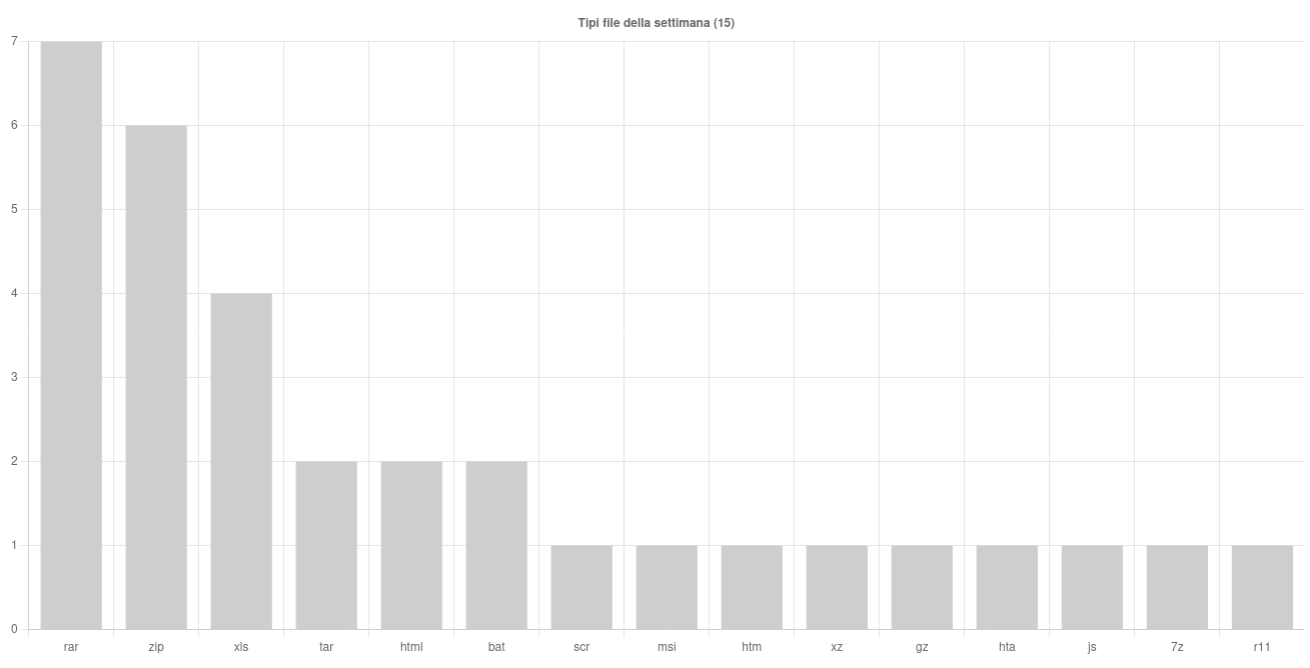
Formati di file principalmente utilizzati per veicolare i malware
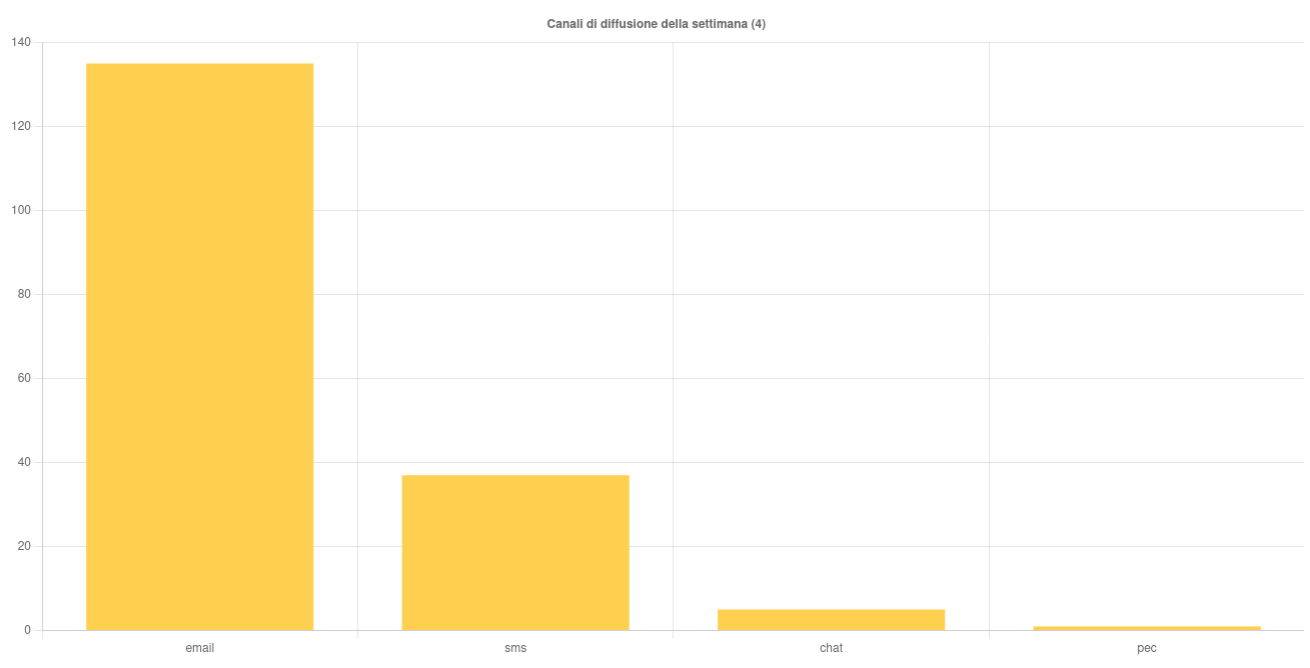
Canali di diffusione
Campagne mirate e generiche