


MintsLoader via PEC: falsi solleciti di pagamento per diffondere malware
MintsLoader PEC
Il CERT-AGID ha individuato e contrastato in data odierna una nuova campagna MintsLoader che sfrutta caselle PEC compromesse per inviare messaggi malevoli verso altri indirizzi di posta elettronica certificata.
Nota importate
La presenza di una PEC certifica il processo di trasmissione e consegna del messaggio, non garantisce che la casella del mittente non sia stata compromessa né che l’allegato ricevuto sia sicuro.
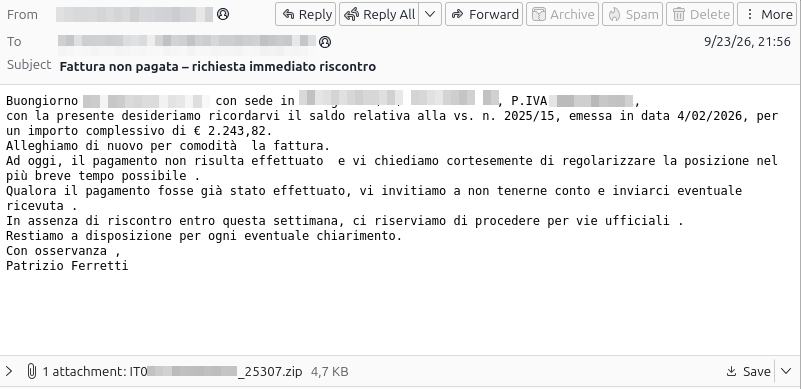
La campagna, che dai metadati dei file sembra essere stata progettata lunedì 21, è stata veicolata nella serata del 23 settembre, intorno alle 21:50, con l’invio di falsi solleciti per fatture non pagate. I messaggi provengono da caselle PEC reali e presentano contenuti credibili, con riferimenti a fatture, importi da saldare e richieste di regolarizzare rapidamente la propria posizione.
Gli oggetti cambiano frequentemente. Tra quelli osservati figurano:
- Fattura non pagata – richiesta immediato riscontro
- Sollecito pagamento fattura scaduta
- Promemoria fattura in sospeso
- Posizione contabile irregolare – richiesta pagamento
L’obiettivo è convincere il destinatario ad aprire l’archivio ZIP allegato al messaggio.
Cosa succede aprendo l’allegato
Alla PEC è allegato un archivio ZIP, generalmente con un nome riconducibile a una fattura o a un documento amministrativo.
All’interno non si trova però la fattura attesa, ma un file HTML. Una volta aperto, il file contatta l’infrastruttura predisposta dagli attaccanti e scarica un file JavaScript, dando inizio alla catena di infezione.
Il JavaScript viene quindi eseguito attraverso componenti presenti normalmente nei sistemi Windows e avvia ulteriori stadi basati anche su PowerShell. La catena porta all’esecuzione di MintsLoader, un loader utilizzato per scaricare e avviare altri malware sul sistema compromesso.
PEC → archivio ZIP → file HTML → JavaScript → PowerShell → MintsLoader → malware finale (RAT/Stealer)
Un comportamento già noto
Gli indirizzi utilizzati per recuperare i diversi componenti cambiano frequentemente e fanno uso anche di tecniche DGA (Domain Generation Algorithm), già osservate nelle precedenti campagne MintsLoader.
Nelle prime ore della campagna gli indirizzi contenuti nei file analizzati dal CERT-AGID risultavano inattivi. Sono diventati operativi solo successivamente, durante la mattinata del 24 settembre. Lo stesso schema era stato osservato dal CERT-AGID in precedenti campagne MintsLoader, nelle quali i domini venivano attivati nelle ore lavorative dopo l’invio dei messaggi malevoli.
Azioni di contrasto
Il CERT-AGID ha avviato le attività di contrasto con il supporto dei Gestori PEC. Gli Indicatori di Compromissione relativi alla campagna sono stati condivisi attraverso il Feed IoC del CERT-AGID con le strutture accreditate, al fine di consentire l’individuazione e il blocco tempestivo delle infrastrutture e degli artefatti coinvolti.
Si raccomanda di prestare attenzione alle PEC inattese che fanno riferimento a fatture, pagamenti o solleciti e che contengono archivi ZIP, anche quando il mittente appare legittimo.
Nel dubbio, le comunicazioni sospette possono essere inoltrate al CERT-AGID per le opportune verifiche.
Indicatori di Compromissione
Al fine di rendere pubblici i dettagli della campagna si riportano di seguito gli IoC rilevati:
Link: Download IoC