


PHP2Shell: 650 URL potenzialmente vulnerabili tra gli indirizzi censiti in IPA
IPA php2shell vulnerabilità
La prima ricognizione del CERT-AGID sugli indirizzi web censiti nell’Indice delle Pubbliche Amministrazioni (IPA) ha individuato 650 URL che dichiaravano una versione PHP potenzialmente vulnerabile a PHP2Shell, pari al 3,2% degli indirizzi raggiungibili. Le amministrazioni interessate sono state avvisate affinché verifichino la versione effettivamente in uso e l’applicazione degli aggiornamenti di sicurezza.
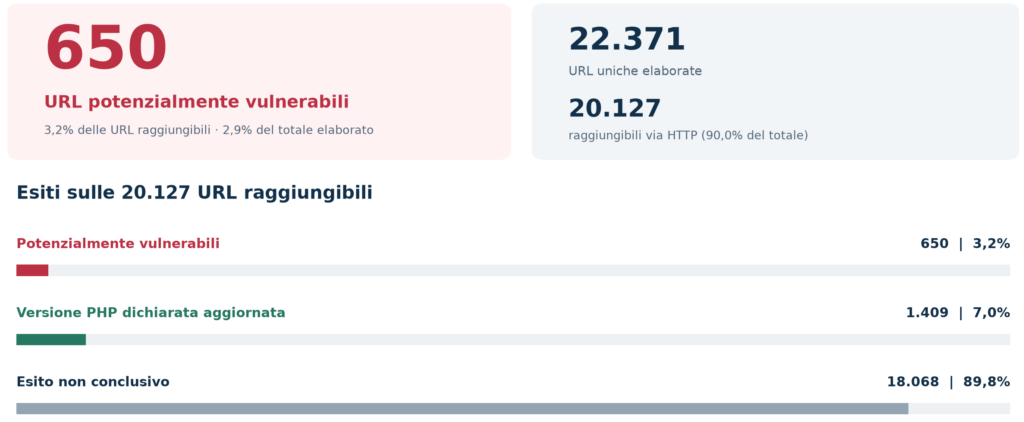
Come è stato effettuato il controllo
La rilevazione è stata condotta esclusivamente attraverso controlli HTTP passivi, analizzando le informazioni rese disponibili dai server. Non sono stati inviati payload di sfruttamento né eseguiti tentativi di compromissione.
I risultati rappresentano una valutazione preliminare. La versione dichiarata negli header HTTP non consente di verificare direttamente i pacchetti installati o l’eventuale presenza di correzioni applicate tramite backport. La classificazione “potenzialmente vulnerabile” non costituisce quindi una conferma della sfruttabilità del servizio.
Perimetro e limiti del monitoraggio
Il perimetro del monitoraggio comprende esclusivamente le URL presenti nell’elenco IPA utilizzato per la scansione. Non sono stati ricercati ulteriori sottodomini, applicazioni o servizi non esplicitamente censiti, anche quando riconducibili alla stessa amministrazione. I risultati non rappresentano pertanto un censimento completo dell’esposizione delle infrastrutture web della PA.
Un ulteriore limite riguarda la disponibilità delle informazioni sulla versione PHP. Alcuni server non la espongono, mentre altri potrebbero non utilizzare PHP: in entrambi i casi il controllo remoto può risultare inconcludente. L’assenza di una versione rilevabile non dimostra quindi l’assenza delle vulnerabilità.
Non esporre pubblicamente la versione PHP è comunque una buona pratica di configurazione, perché riduce le informazioni disponibili a un potenziale attaccante. Questa precauzione è prevista anche dalla documentazione ufficiale PHP.
Notifiche e indicazioni per le amministrazioni
Il CERT-AGID ha avvisato le amministrazioni associate agli indirizzi potenzialmente vulnerabili, invitandole a verificare la versione PHP effettivamente in esecuzione e l’applicazione delle correzioni di sicurezza.
La verifica è raccomandata anche alle amministrazioni che non hanno ricevuto una segnalazione e deve comprendere sottodomini, applicazioni e servizi non inclusi nell’elenco esaminato. Si invita pertanto a coinvolgere i propri amministratori di sistema e fornitori, facendo riferimento alla precedente comunicazione del CERT-AGID sulle vulnerabilità PHP2Shell per i dettagli tecnici e le indicazioni di aggiornamento.
I dati pubblicati descrivono la situazione osservata durante la prima scansione, avviata il 22 ottobre 2026. Lo stato attuale dei servizi potrebbe essere diverso, anche a seguito degli aggiornamenti già effettuati dalle amministrazioni e dai rispettivi fornitori.